Antivírus
Ligar um antivírus por ICAP, o que acontece a um ficheiro infectado, a quarentena, e as verificações do código das apps e dos pacotes Python.
Os ficheiros que entram nas apps vêm de fora: anexos que os utilizadores enviam, documentos que os scripts recebem, pacotes importados. Com um antivírus ligado, cada ficheiro é verificado antes de se guardar, e um ficheiro infectado nunca chega ao armazenamento da app.
O Keplin não traz antivírus próprio: liga-se ao da empresa pelo ICAP, o protocolo que os antivírus de servidor têm em comum (por exemplo, o ClamAV com o c-icap).
Há duas verificações que não dependem do antivírus e estão sempre ligadas: o código das apps e os pacotes Python dos scripts.
Ligar o antivírus
Só um administrador muda o antivírus.
- Na barra lateral, abre Definições e, no grupo Plataforma, a secção Antivírus.
- Em Endereço, escreve o servidor ICAP:
icap://SERVIDOR:1344, ouicaps://SERVIDOR:11344com TLS. - Carrega em Procurar serviços. A lista Serviço passa a ter os serviços de antivírus que respondem nesse servidor. Escolhe um. Se o serviço tiver um nome que o Keplin não conhece, escolhe Outro caminho e escreve o caminho que o administrador do antivírus te indicar.
- Carrega em Testar. O Keplin envia o ficheiro de teste EICAR, que qualquer antivírus reconhece como infectado, e um ficheiro limpo. O teste passa quando o antivírus reconhece o primeiro e deixa passar o segundo, e o resultado diz como o antivírus sinalizou o ficheiro infectado.
- Liga Verificar os ficheiros com o antivírus. O interruptor só liga depois de o teste passar.
- Carrega em Gravar.
Substitui o seguinte:
SERVIDOR: o IP ou o nome do servidor ICAP.
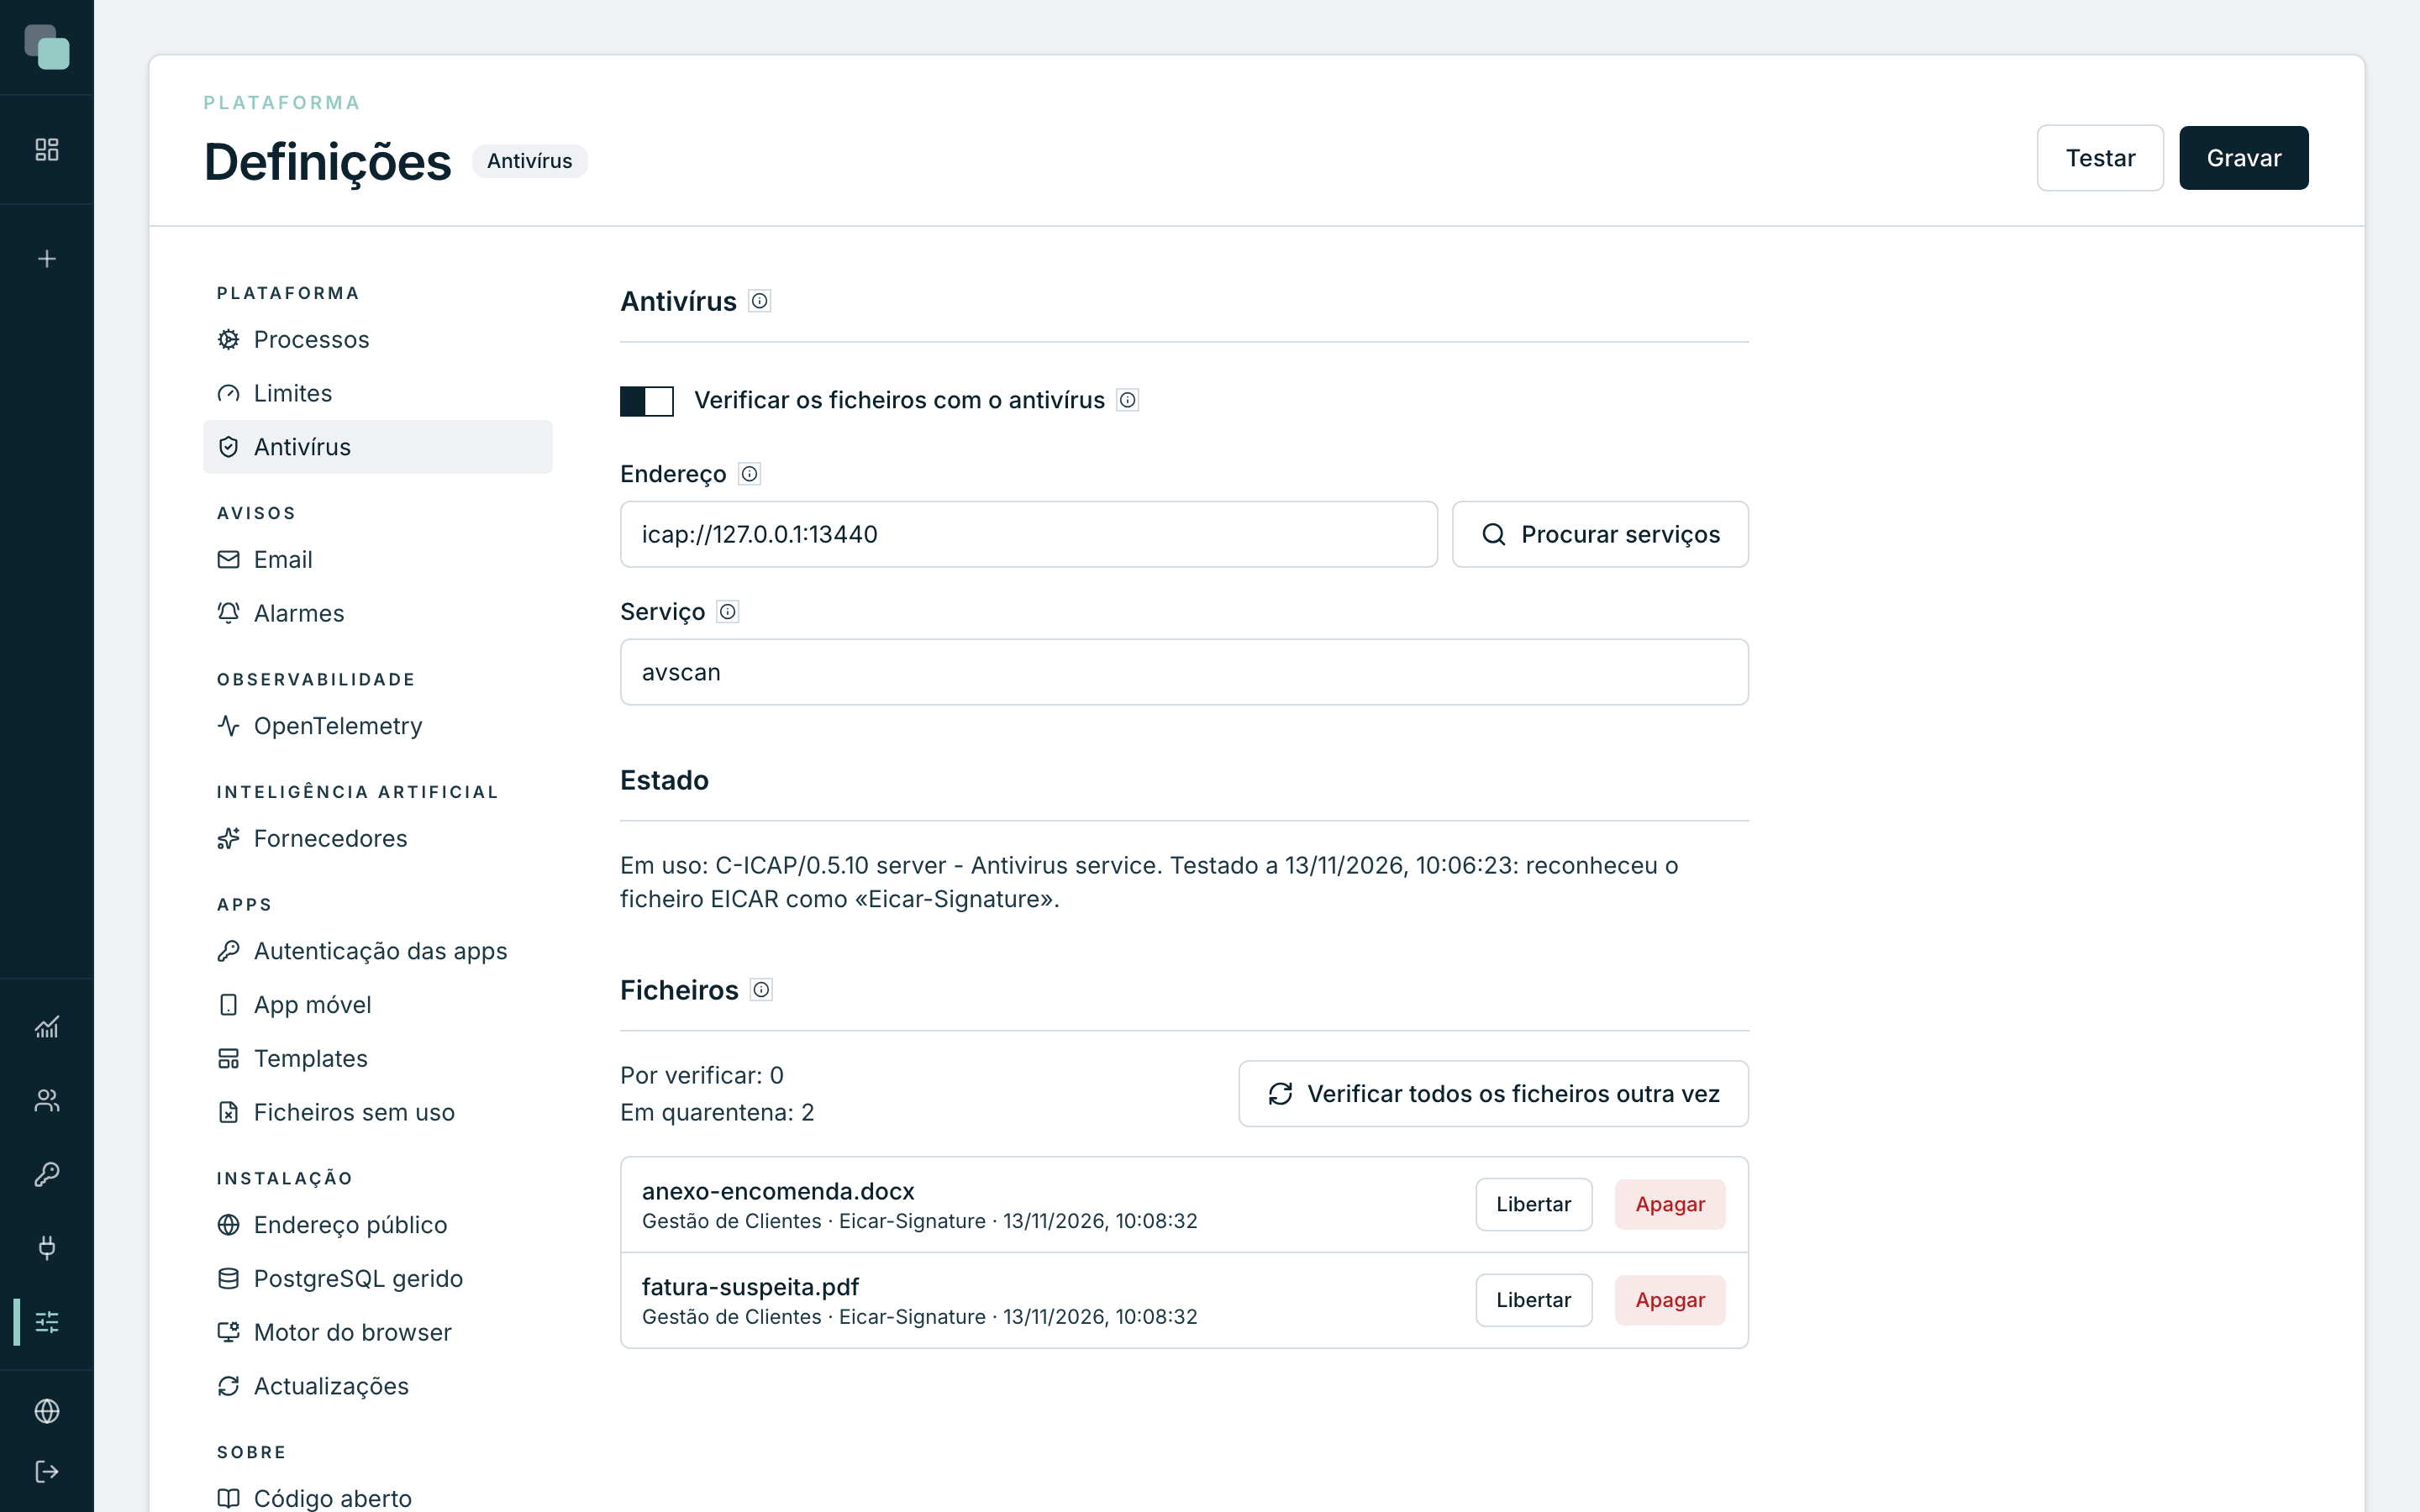
O Estado diz o que está em uso, por exemplo «Em uso: SERVIÇO. Testado a DATA: reconheceu o ficheiro EICAR como …», ou «Sem antivírus: os ficheiros não são verificados.»
Quando o teste falha, a mensagem diz a causa: o nome que o servidor não encontra, a porta que recusa a ligação, a firewall que não deixa passar, o certificado que não é aceite, ou um serviço que não reconheceu o EICAR.
Nota
Numa instalação com vários tenants, o antivírus da instalação configura-se no backoffice. Nas Definições de cada tenant, a secção diz qual é o antivírus da plataforma, e Usar o antivírus da minha empresa deixa o tenant usar o seu, desde que o servidor ICAP da empresa aceite ligações da plataforma. Desligar volta ao antivírus da plataforma.
O que acontece a cada ficheiro
Todos os ficheiros das apps passam pelo antivírus: os que os utilizadores enviam nos ecrãs e pelas APIs, os ficheiros dos scripts e da inteligência artificial, as imagens carregadas nos assets, a pasta de um script, as bases SQLite importadas e os pacotes de apps importados.
| Resultado | O que acontece |
|---|---|
| Limpo | O ficheiro guarda-se. |
| Infectado | O ficheiro é recusado e não chega a ser guardado. Quem o enviou vê a mensagem com o nome da ameaça, por exemplo: «O ficheiro «fatura.pdf» foi recusado: o antivírus encontrou «…». O ficheiro não foi guardado.» |
| O antivírus não responde | O ficheiro guarda-se e fica por verificar. É verificado em segundo plano, logo que o antivírus volte. Um antivírus parado não pára as apps. |
Cada ficheiro recusado fica registado na auditoria e avisa por email, pelos alarmes da plataforma (ver Alertas por email).
A quarentena
Os ficheiros já guardados voltam a ser verificados em segundo plano:
- os que ficaram por verificar;
- os dos últimos sete dias, quando o antivírus actualiza as assinaturas, no máximo uma vez por dia;
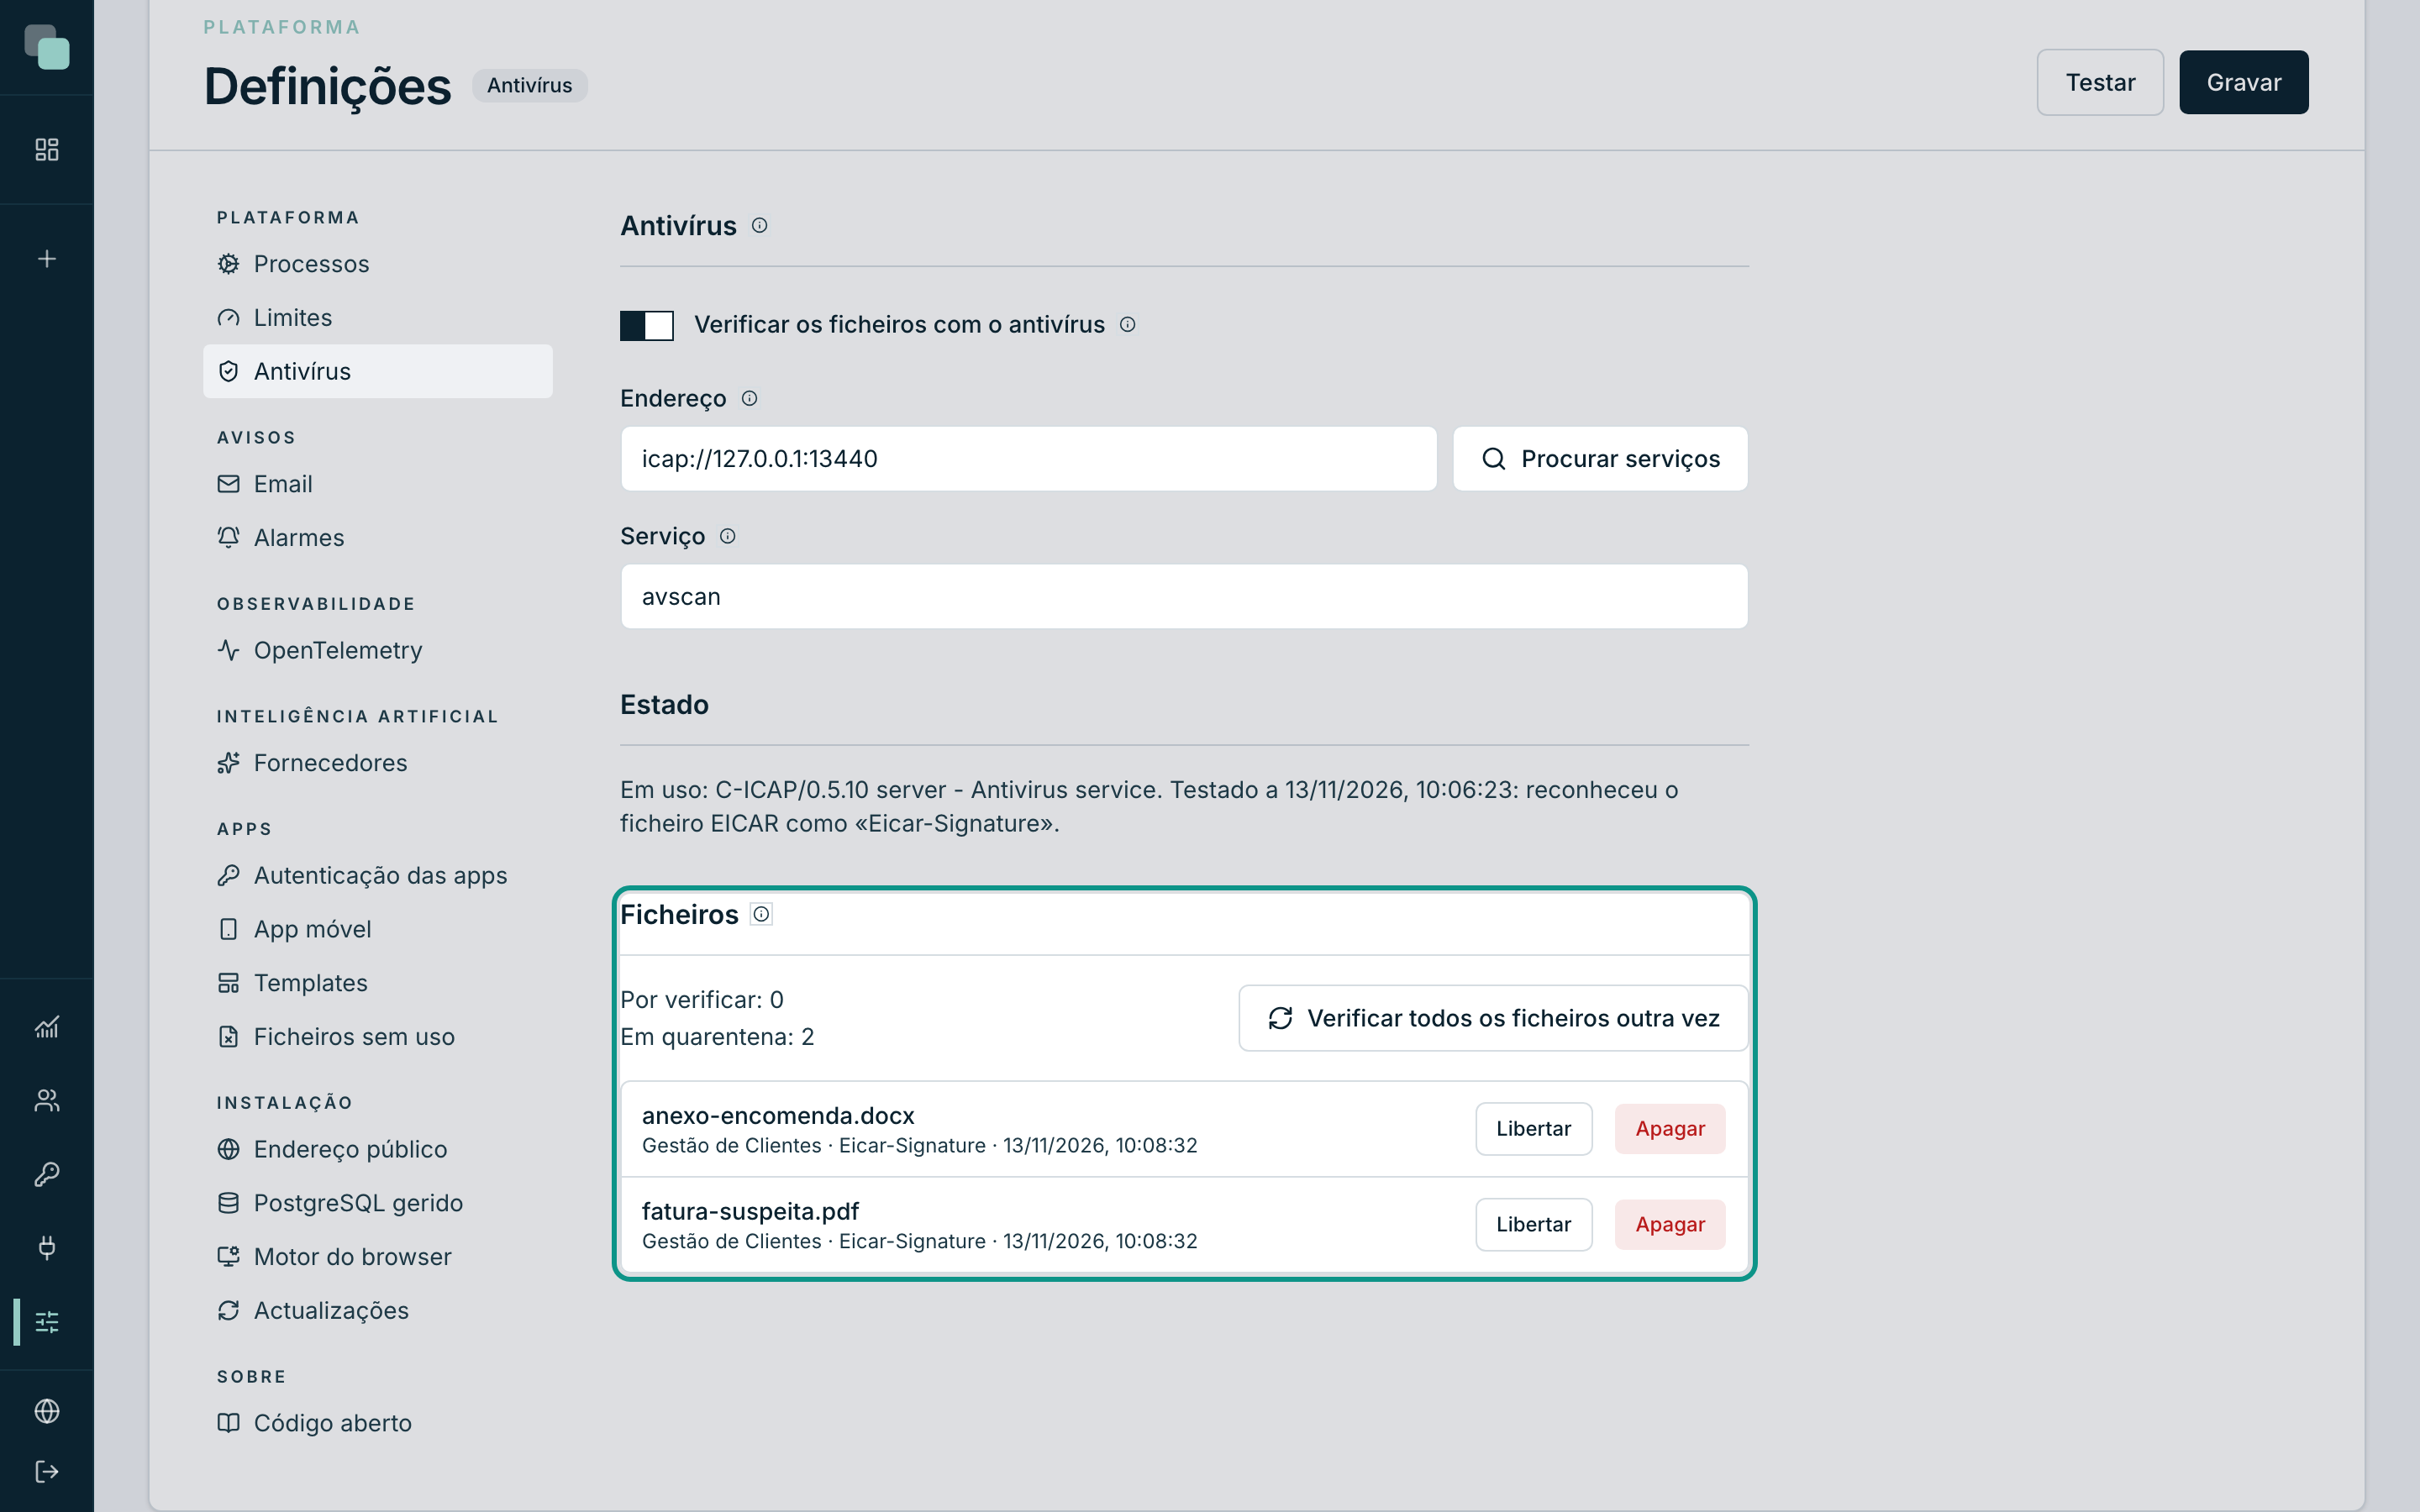
- todos, quando carregas em Verificar todos os ficheiros outra vez.
Um ficheiro que só se descobre infectado numa destas verificações vai para a quarentena: deixa de se poder abrir e descarregar, e quem o pede vê «O ficheiro … está em quarentena: o antivírus encontrou … Fala com o administrador.» O alarme avisa por email.
No bloco Ficheiros da secção Antivírus estão os contadores Por verificar e Em quarentena e a lista dos ficheiros em quarentena, com a app, a ameaça e a data. Em cada um:
- Apagar tira o ficheiro do armazenamento e da app. Não se pode desfazer.
- Libertar devolve o ficheiro às apps. Liberta-o só se tens a certeza de que o antivírus se enganou.
O código das apps
O código das apps é verificado sempre que se grava: os scripts, os eventos dos ecrãs, os layouts, os widgets, os workflows e os passos das APIs. A verificação procura só o que não tem uso legítimo numa app:
- uma shell reversa, que dá a outra máquina o controlo do servidor;
- mineração de criptomoedas;
- um programa descarregado da internet e executado logo a seguir;
- código escondido em base64 e executado;
- uma leitura das palavras-passe ou das permissões do sistema;
- uma bomba de processos, que deixa o servidor sem recursos.
Quando encontra um destes padrões, o código não é gravado, e a mensagem diz onde e em que linha, por exemplo: «O código não foi gravado: «importar.py», linha 12, tem um programa descarregado da internet e executado logo a seguir.»
Os pacotes Python dos scripts
Antes de instalar as dependências de um script (ver Dependências e ficheiros), o Keplin compara os pacotes que vão ser instalados, incluindo as dependências deles, com a lista pública de pacotes maliciosos da OpenSSF. Um pacote dessa lista não se instala, e a mensagem diz qual é e porquê.
Sem acesso à lista (por exemplo, num servidor sem internet), a instalação continua.
Perguntas frequentes
O teste diz que o servidor não reconheceu o ficheiro EICAR. A análise está desligada nesse serviço, ou o antivírus sinaliza os ficheiros infectados de uma forma que o Keplin não conhece. Confirma o serviço com o administrador do antivírus.
O teste diz que o antivírus bloqueou também o ficheiro limpo. Com essa configuração, o antivírus bloquearia todos os ficheiros. Confirma a configuração do serviço.
O antivírus esteve parado. Os ficheiros enviados entretanto ficaram sem verificação? Ficaram por verificar e são verificados quando o antivírus voltar. O contador Por verificar mostra quantos faltam.