Antivirus
Conectar un antivirus por ICAP, qué le pasa a un archivo infectado, la cuarentena, y las verificaciones del código de las apps y de los paquetes Python.
Los archivos que entran en las apps vienen de fuera: adjuntos que envían los usuarios, documentos que reciben los scripts, paquetes importados. Con un antivirus conectado, cada archivo se analiza antes de guardarse, y un archivo infectado nunca llega al almacenamiento de la app.
Keplin no trae antivirus propio: se conecta al de la empresa por ICAP, el protocolo que tienen en común los antivirus de servidor (por ejemplo, ClamAV con c-icap).
Hay dos verificaciones que no dependen del antivirus y están siempre activas: el código de las apps y los paquetes Python de los scripts.
Conectar el antivirus
Solo un administrador cambia el antivirus.
- En la barra lateral, abre Ajustes y, en el grupo Plataforma, la sección Antivirus.
- En Dirección, escribe el servidor ICAP:
icap://SERVIDOR:1344, oicaps://SERVIDOR:11344con TLS. - Haz clic en Buscar servicios. La lista Servicio pasa a tener los servicios de antivirus que responden en ese servidor. Elige uno. Si el servicio tiene un nombre que Keplin no conoce, elige Otra ruta y escribe la ruta que te indique el administrador del antivirus.
- Haz clic en Probar. Keplin envía el archivo de prueba EICAR, que cualquier antivirus reconoce como infectado, y un archivo limpio. La prueba se supera cuando el antivirus reconoce el primero y deja pasar el segundo, y el resultado dice cómo señaló el antivirus el archivo infectado.
- Activa Analizar los archivos con el antivirus. El interruptor solo se activa después de superar la prueba.
- Haz clic en Guardar.
Sustituye lo siguiente:
SERVIDOR: la IP o el nombre del servidor ICAP.
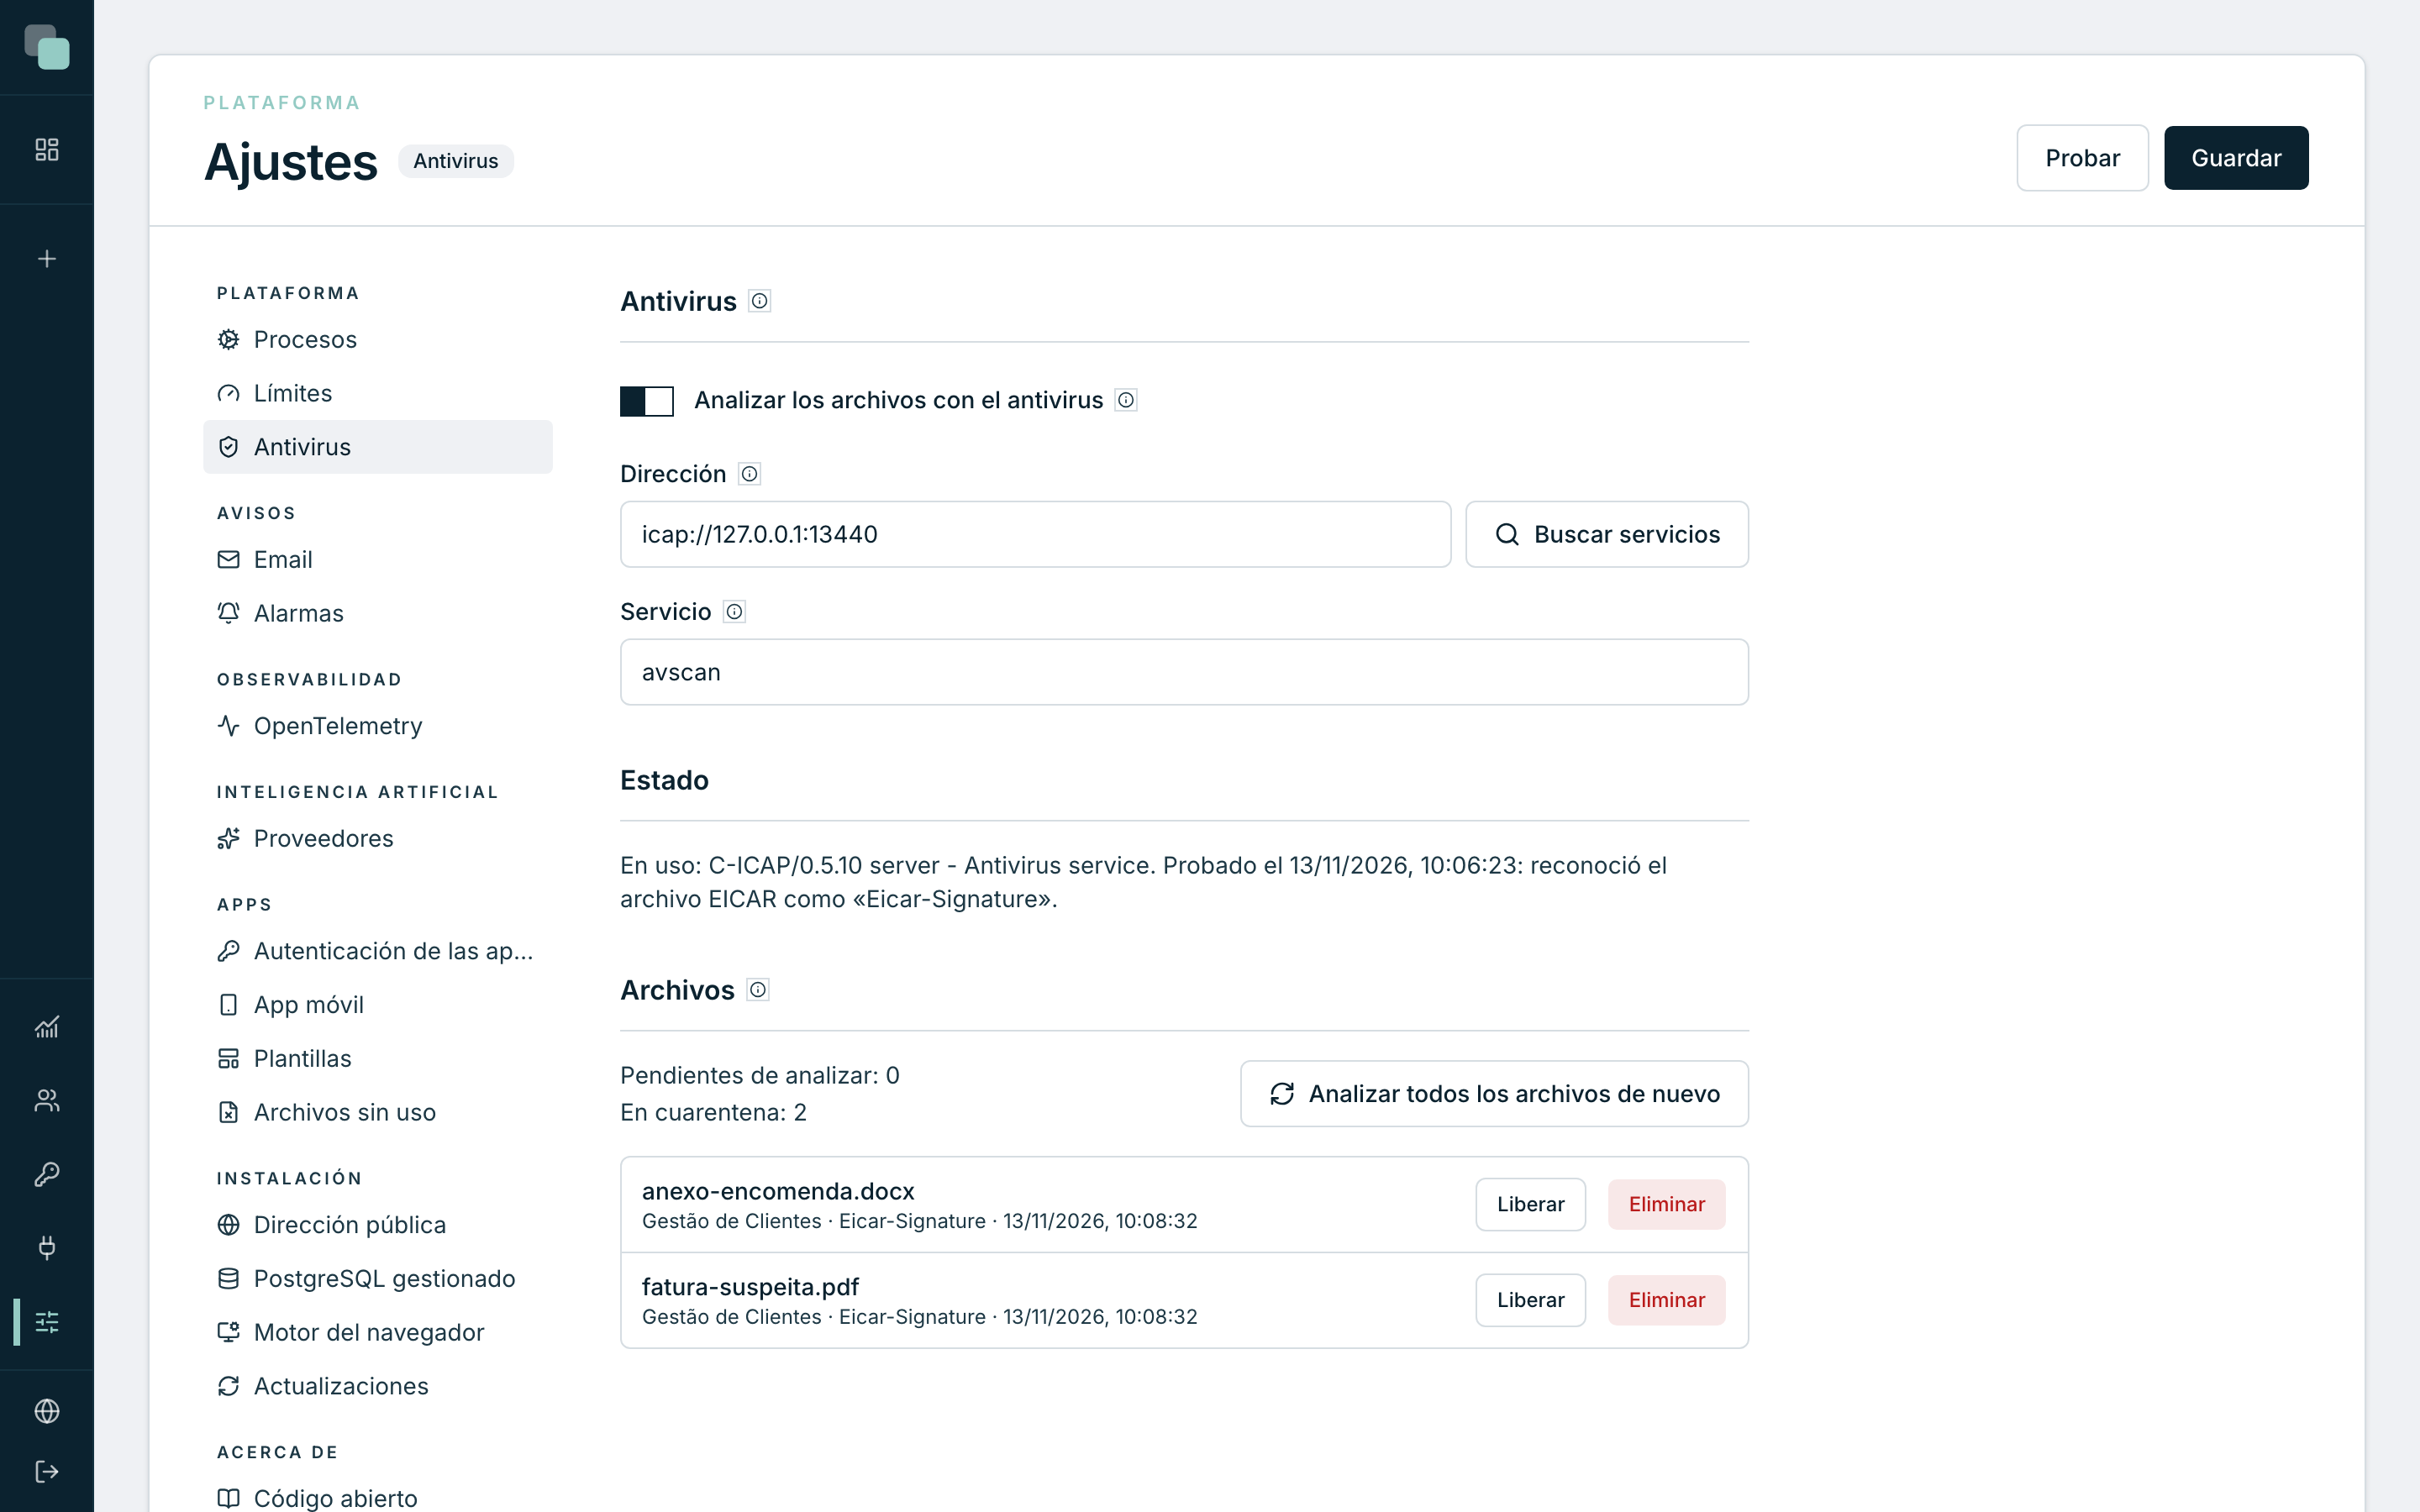
El Estado dice qué está en uso, por ejemplo «En uso: SERVICIO. Probado el FECHA: reconoció el archivo EICAR como …», o «Sin antivirus: los archivos no se analizan.»
Cuando la prueba falla, el mensaje dice la causa: el nombre que el servidor no encuentra, el puerto que rechaza la conexión, el firewall que no deja pasar, el certificado que no se acepta, o un servicio que no reconoció el EICAR.
Nota
En una instalación con varios tenants, el antivirus de la instalación se configura en el backoffice. En los Ajustes de cada tenant, la sección dice cuál es el antivirus de la plataforma, y Usar el antivirus de mi empresa deja que el tenant use el suyo, siempre que el servidor ICAP de la empresa acepte conexiones de la plataforma. Desactivarlo vuelve al antivirus de la plataforma.
Qué le pasa a cada archivo
Todos los archivos de las apps pasan por el antivirus: los que envían los usuarios en las pantallas y por las APIs, los archivos de los scripts y de la inteligencia artificial, las imágenes cargadas en los assets, la carpeta de un script, las bases SQLite importadas y los paquetes de apps importados.
| Resultado | Qué pasa |
|---|---|
| Limpio | El archivo se guarda. |
| Infectado | El archivo se rechaza y no llega a guardarse. Quien lo envió ve el mensaje con el nombre de la amenaza, por ejemplo: «El archivo «factura.pdf» fue rechazado: el antivirus encontró «…». El archivo no se guardó.» |
| El antivirus no responde | El archivo se guarda y queda pendiente de analizar. Se analiza en segundo plano en cuanto vuelve el antivirus. Un antivirus parado no detiene las apps. |
Cada archivo rechazado queda registrado en la auditoría y avisa por correo, por las alarmas de la plataforma (ver Alertas por correo).
La cuarentena
Los archivos ya guardados se vuelven a analizar en segundo plano:
- los que quedaron pendientes de analizar;
- los de los últimos siete días, cuando el antivirus actualiza las firmas, como máximo una vez al día;
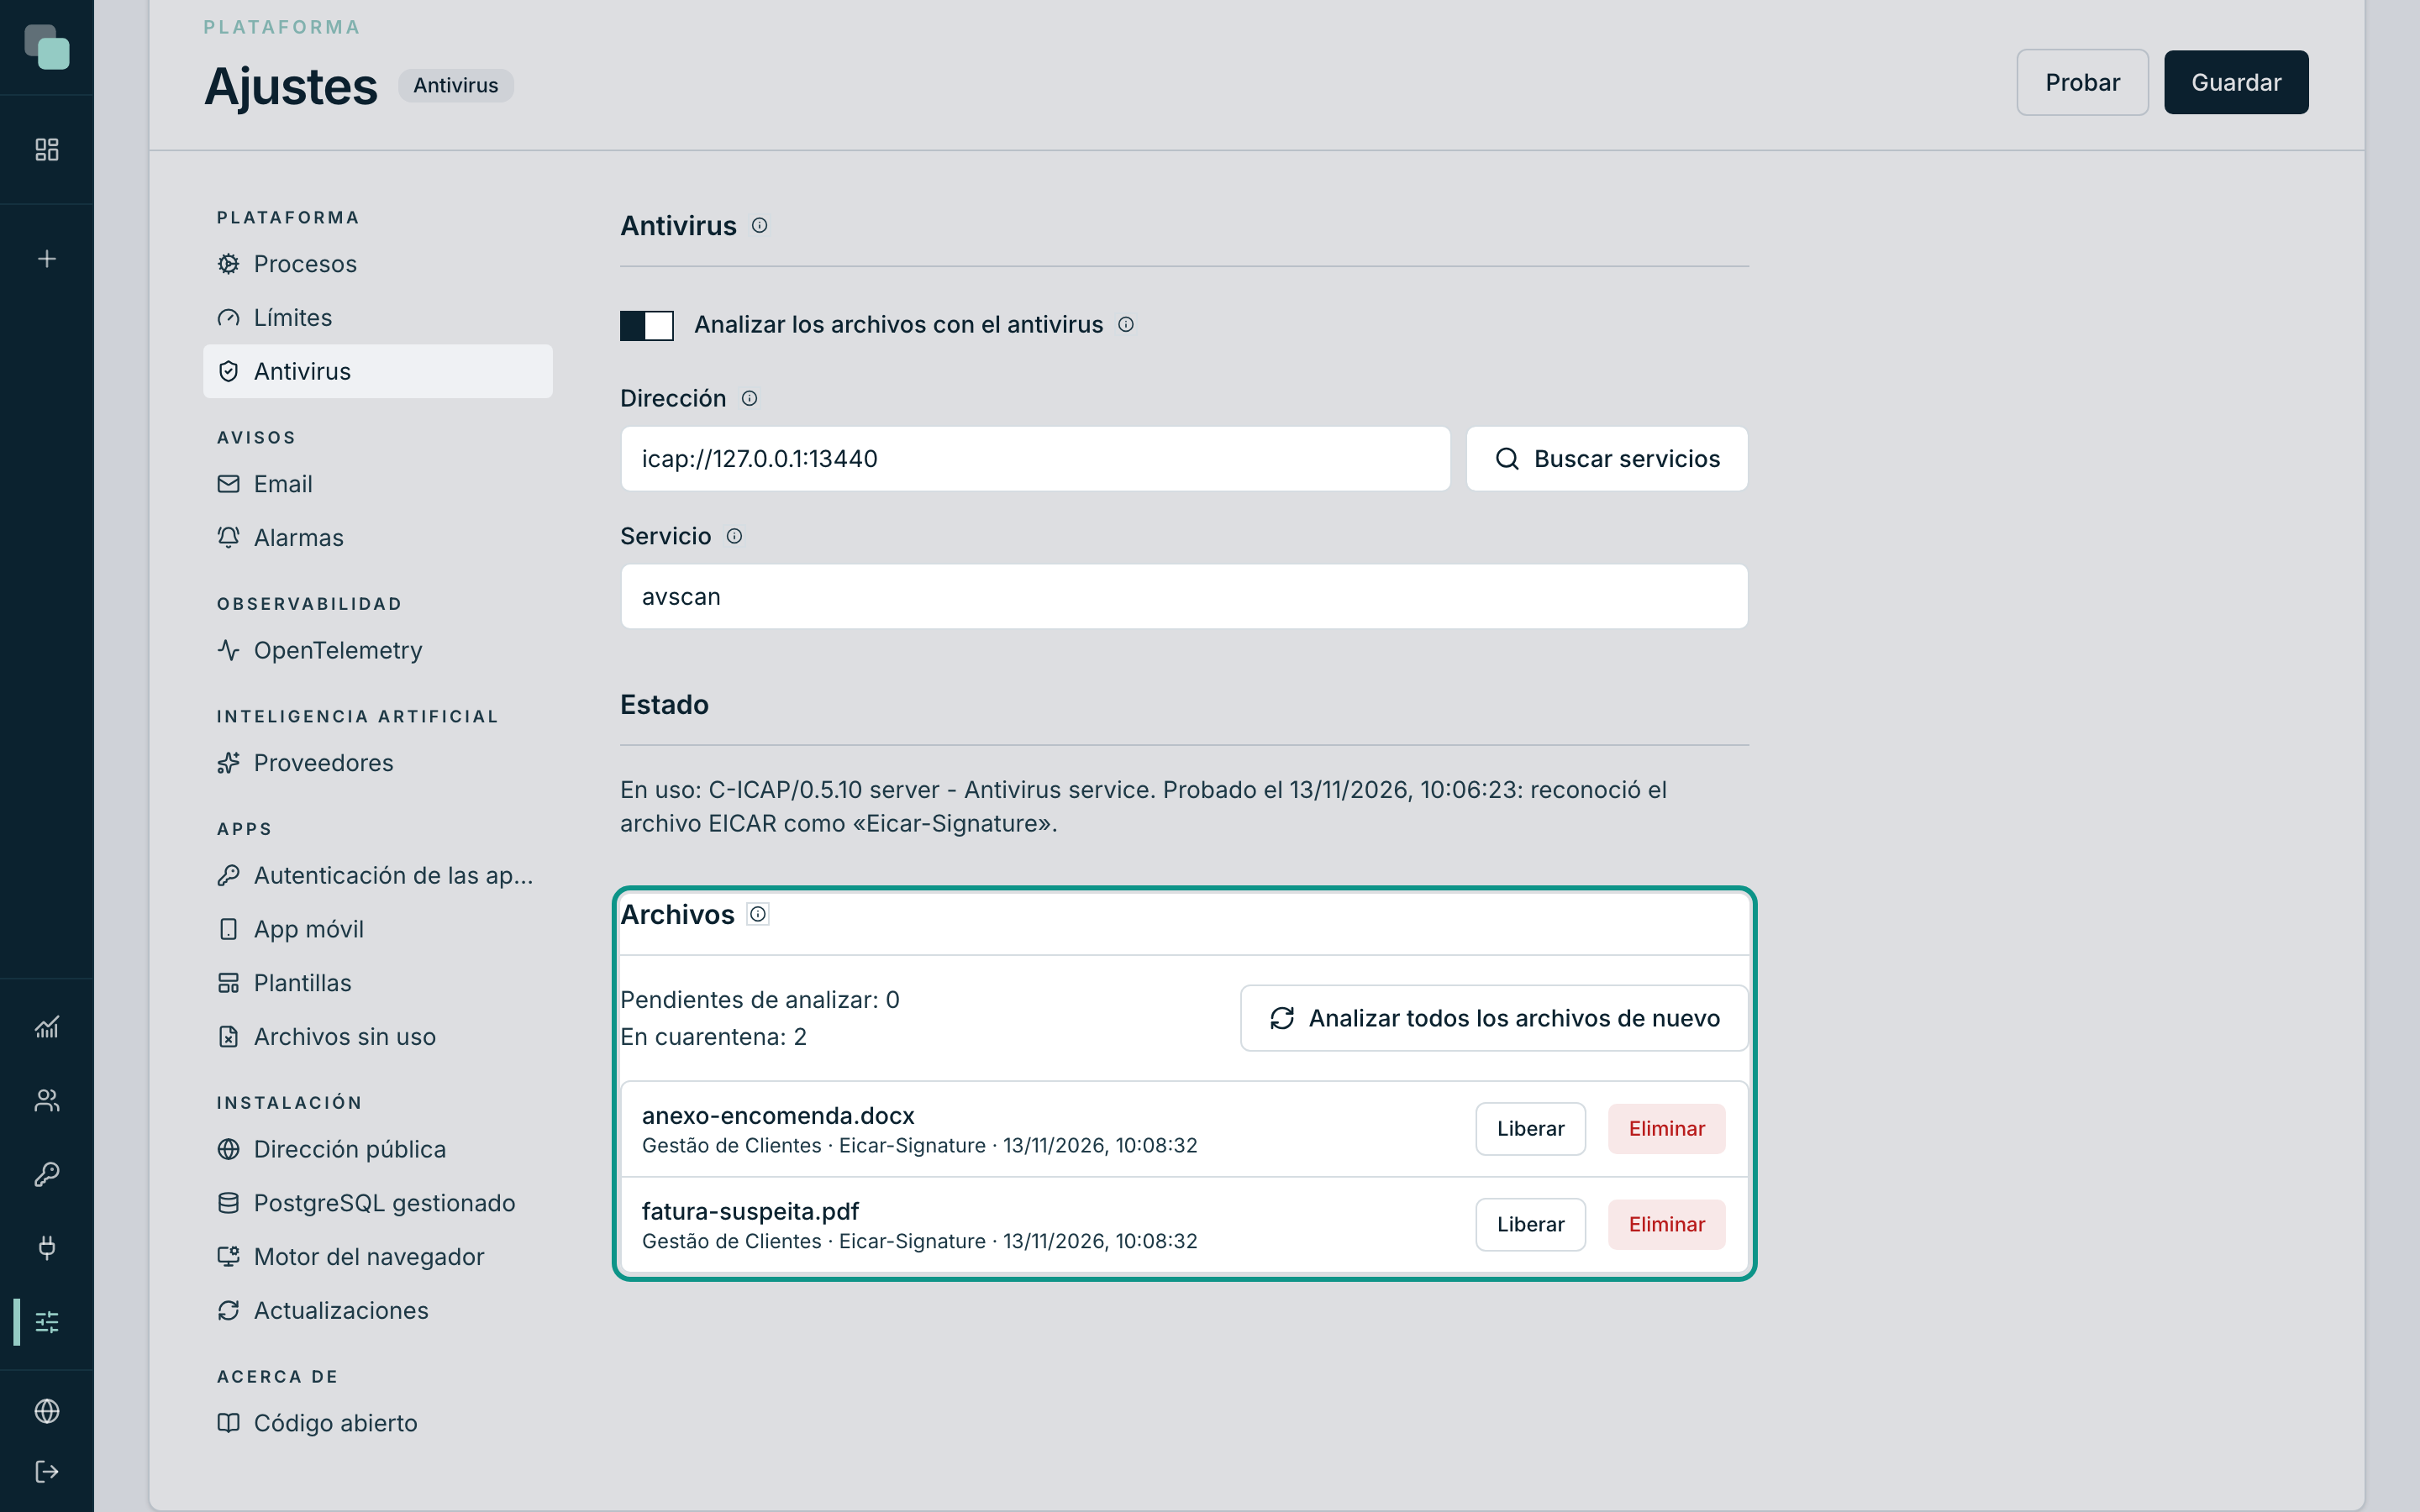
- todos, cuando haces clic en Analizar todos los archivos de nuevo.
Un archivo que solo se descubre infectado en uno de estos análisis va a la cuarentena: deja de poder abrirse y descargarse, y quien lo pide ve «El archivo … está en cuarentena: el antivirus encontró … Habla con el administrador.» La alarma avisa por correo.
En el bloque Archivos de la sección Antivirus están los contadores Pendientes de analizar y En cuarentena y la lista de los archivos en cuarentena, con la app, la amenaza y la fecha. En cada uno:
- Eliminar quita el archivo del almacenamiento y de la app. No se puede deshacer.
- Liberar devuelve el archivo a las apps. Libéralo solo si estás seguro de que el antivirus se equivocó.
El código de las apps
El código de las apps se verifica siempre que se guarda: los scripts, los eventos de las pantallas, los layouts, los widgets, los workflows y los pasos de las APIs. La verificación busca solo lo que no tiene uso legítimo en una app:
- una shell inversa, que da a otra máquina el control del servidor;
- minería de criptomonedas;
- un programa descargado de internet y ejecutado justo después;
- código escondido en base64 y ejecutado;
- una lectura de las contraseñas o de los permisos del sistema;
- una bomba de procesos, que deja el servidor sin recursos.
Cuando encuentra uno de estos patrones, el código no se guarda, y el mensaje dice dónde y en qué línea, por ejemplo: «El código no se guardó: «importar.py», línea 12, contiene un programa descargado de internet y ejecutado justo después.»
Los paquetes Python de los scripts
Antes de instalar las dependencias de un script (ver Dependencias y archivos), Keplin compara los paquetes que se van a instalar, incluidas sus dependencias, con la lista pública de paquetes maliciosos de la OpenSSF. Un paquete de esa lista no se instala, y el mensaje dice cuál es y por qué.
Sin acceso a la lista (por ejemplo, en un servidor sin internet), la instalación continúa.
Preguntas frecuentes
La prueba dice que el servidor no reconoció el archivo EICAR. El análisis está desactivado en ese servicio, o el antivirus señala los archivos infectados de una forma que Keplin no conoce. Confirma el servicio con el administrador del antivirus.
La prueba dice que el antivirus también bloqueó el archivo limpio. Con esa configuración, el antivirus bloquearía todos los archivos. Confirma la configuración del servicio.
El antivirus estuvo parado. ¿Los archivos enviados mientras tanto quedaron sin analizar? Quedaron pendientes de analizar y se analizan cuando el antivirus vuelve. El contador Pendientes de analizar muestra cuántos faltan.