Antivirus
Connecter un antivirus via ICAP, ce qui arrive à un fichier infecté, la quarantaine, et les vérifications du code des apps et des paquets Python.
Les fichiers qui entrent dans les apps viennent de l'extérieur : pièces jointes envoyées par les utilisateurs, documents que reçoivent les scripts, paquets importés. Avec un antivirus connecté, chaque fichier est analysé avant d'être enregistré, et un fichier infecté n'arrive jamais au stockage de l'app.
Keplin n'a pas d'antivirus propre : il se connecte à celui de l'entreprise via ICAP, le protocole que les antivirus de serveur ont en commun (par exemple, ClamAV avec c-icap).
Deux vérifications ne dépendent pas de l'antivirus et sont toujours actives : le code des apps et les paquets Python des scripts.
Connecter l'antivirus
Seul un administrateur change l'antivirus.
- Dans la barre latérale, ouvrez Paramètres et, dans le groupe Plateforme, la section Antivirus.
- Dans Adresse, saisissez le serveur ICAP :
icap://SERVEUR:1344, ouicaps://SERVEUR:11344avec TLS. - Cliquez sur Rechercher les services. La liste Service contient alors les services antivirus qui répondent sur ce serveur. Choisissez-en un. Si le service a un nom que Keplin ne connaît pas, choisissez Autre chemin et saisissez le chemin que vous indique l'administrateur de l'antivirus.
- Cliquez sur Tester. Keplin envoie le fichier de test EICAR, que tout antivirus reconnaît comme infecté, et un fichier sain. Le test réussit quand l'antivirus reconnaît le premier et laisse passer le second, et le résultat indique comment l'antivirus a signalé le fichier infecté.
- Activez Analyser les fichiers avec l'antivirus. L'interrupteur ne s'active qu'après la réussite du test.
- Cliquez sur Enregistrer.
Remplacez ce qui suit :
SERVEUR: l'IP ou le nom du serveur ICAP.
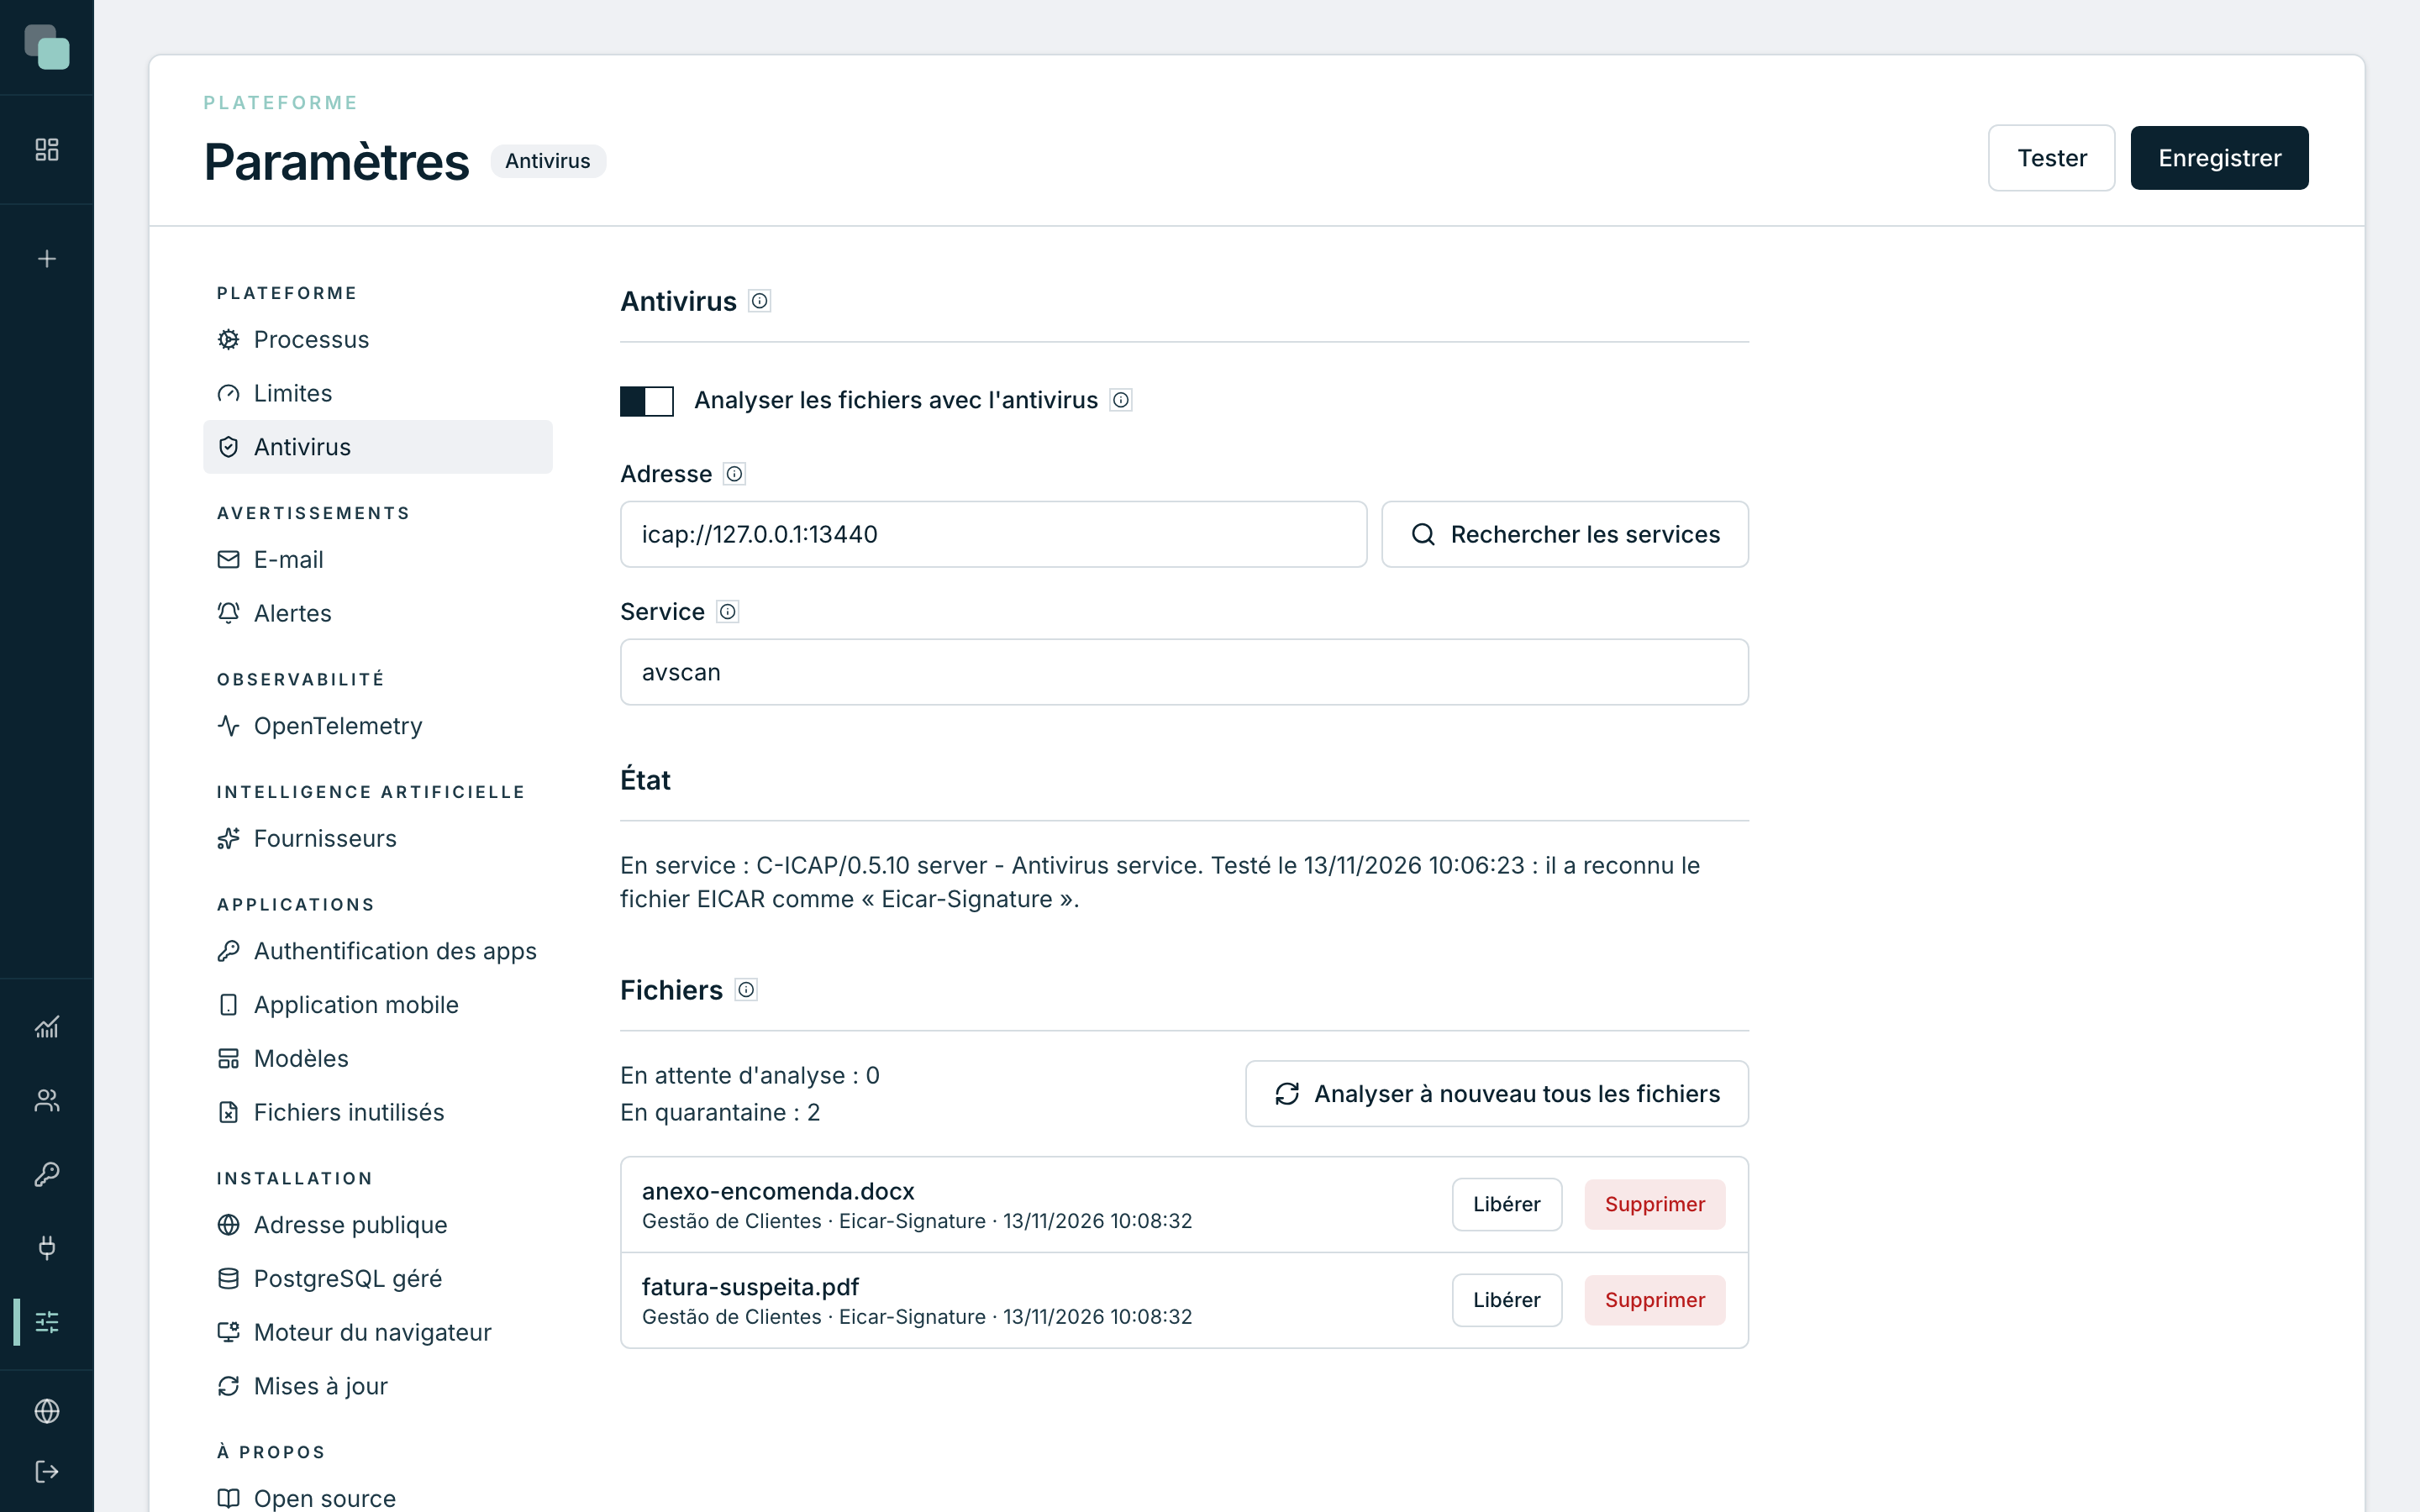
L'État indique ce qui est en service, par exemple « En service : SERVICE. Testé le DATE : il a reconnu le fichier EICAR comme … », ou « Pas d'antivirus : les fichiers ne sont pas analysés. »
Quand le test échoue, le message donne la cause : le nom que le serveur ne trouve pas, le port qui refuse la connexion, le pare-feu qui bloque, le certificat qui n'est pas accepté, ou un service qui n'a pas reconnu EICAR.
Note
Dans une installation avec plusieurs tenants, l'antivirus de l'installation se configure dans le back-office. Dans les Paramètres de chaque tenant, la section indique l'antivirus de la plateforme, et Utiliser l'antivirus de mon entreprise permet au tenant d'utiliser le sien, à condition que le serveur ICAP de l'entreprise accepte les connexions de la plateforme. Le désactiver revient à l'antivirus de la plateforme.
Ce qui arrive à chaque fichier
Tous les fichiers des apps passent par l'antivirus : ceux que les utilisateurs envoient dans les écrans et par les API, les fichiers des scripts et de l'intelligence artificielle, les images chargées dans les assets, le dossier d'un script, les bases SQLite importées et les paquets d'apps importés.
| Résultat | Ce qui se passe |
|---|---|
| Sain | Le fichier est enregistré. |
| Infecté | Le fichier est refusé et n'est jamais enregistré. La personne qui l'a envoyé voit le message avec le nom de la menace, par exemple : « Le fichier « facture.pdf » a été refusé : l'antivirus a trouvé « … ». Le fichier n'a pas été enregistré. » |
| L'antivirus ne répond pas | Le fichier est enregistré et reste en attente d'analyse. Il est analysé en arrière-plan dès le retour de l'antivirus. Un antivirus arrêté n'arrête pas les apps. |
Chaque fichier refusé est consigné dans l'audit et prévient par e-mail, via les alarmes de la plateforme (voir Alertes par e-mail).
La quarantaine
Les fichiers déjà enregistrés sont analysés à nouveau en arrière-plan :
- ceux qui sont restés en attente d'analyse ;
- ceux des sept derniers jours, quand l'antivirus met à jour ses signatures, au plus une fois par jour ;
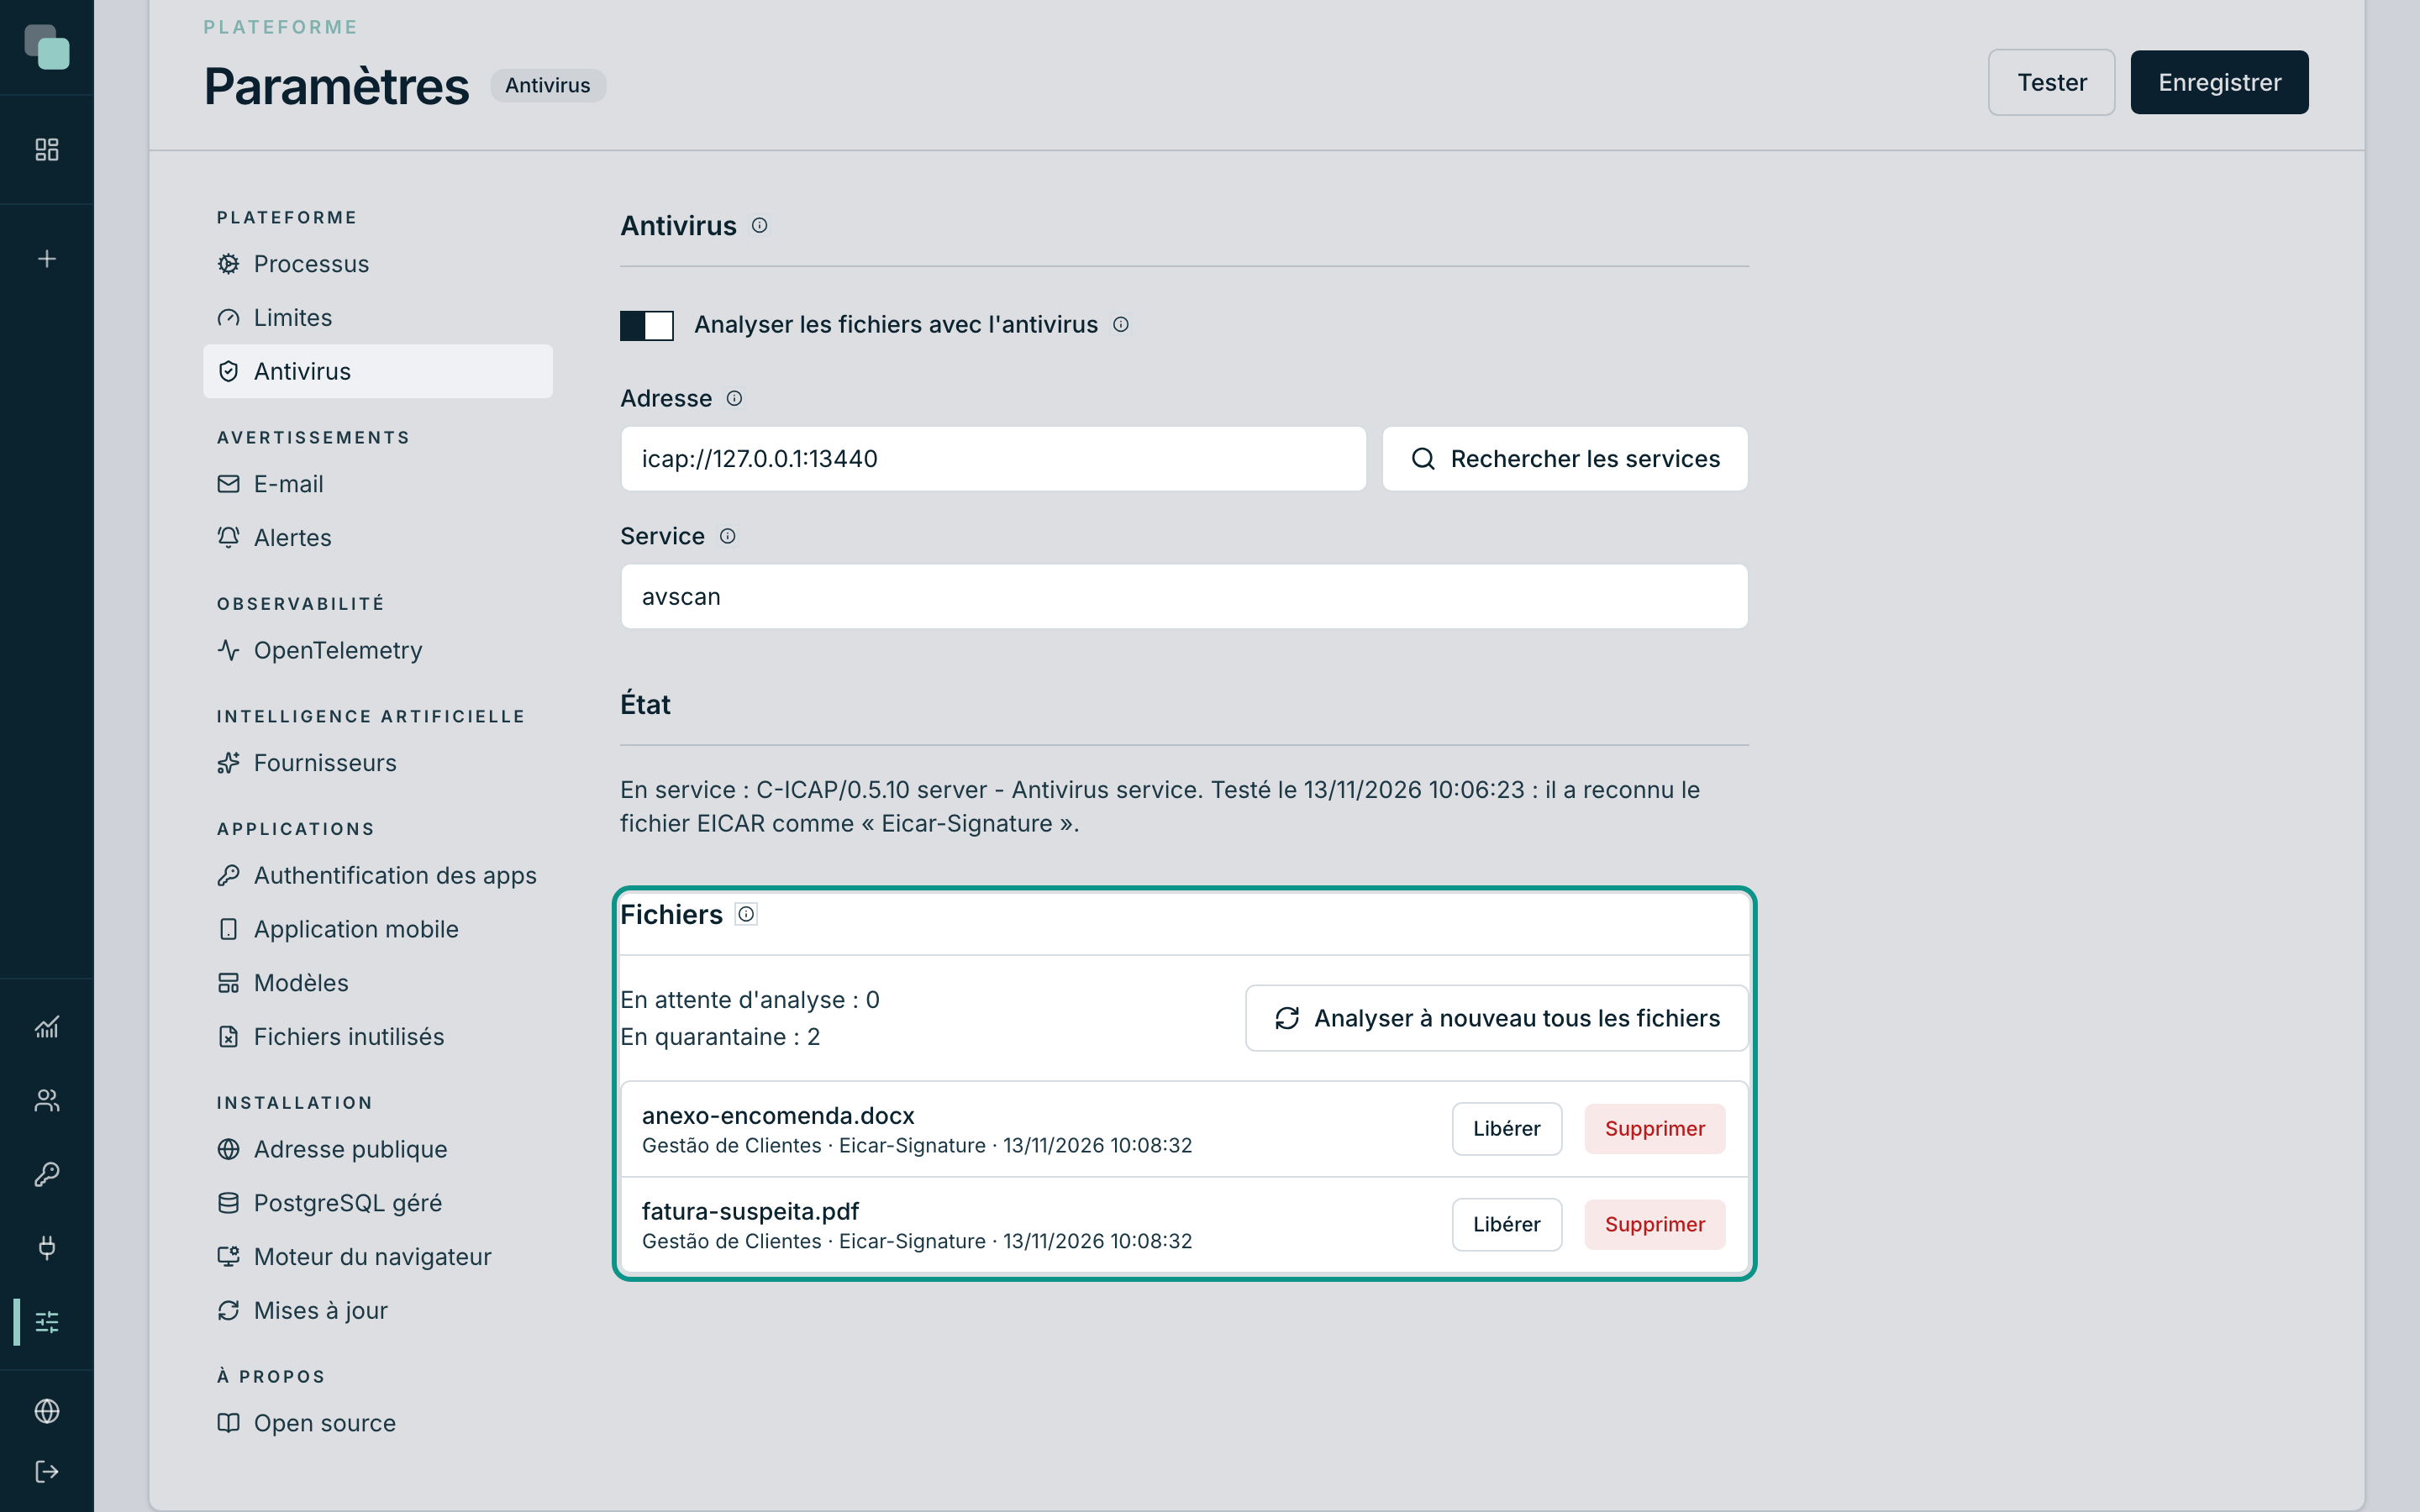
- tous, quand vous cliquez sur Analyser à nouveau tous les fichiers.
Un fichier qui ne se révèle infecté que lors de l'une de ces analyses part en quarantaine : il ne peut plus être ouvert ni téléchargé, et qui le demande voit « Le fichier … est en quarantaine : l'antivirus a trouvé … Contactez l'administrateur. » L'alarme prévient par e-mail.
Le bloc Fichiers de la section Antivirus contient les compteurs En attente d'analyse et En quarantaine et la liste des fichiers en quarantaine, avec l'app, la menace et la date. Sur chacun :
- Supprimer retire le fichier du stockage et de l'app. C'est irréversible.
- Libérer rend le fichier aux apps. Ne le libérez que si vous êtes sûr que l'antivirus s'est trompé.
Le code des apps
Le code des apps est vérifié à chaque enregistrement : les scripts, les événements des écrans, les layouts, les widgets, les workflows et les étapes des API. La vérification ne cherche que ce qui n'a aucun usage légitime dans une app :
- un reverse shell, qui donne à une autre machine le contrôle du serveur ;
- le minage de cryptomonnaies ;
- un programme téléchargé depuis Internet et exécuté aussitôt ;
- du code caché en base64 et exécuté ;
- une lecture des mots de passe ou des permissions du système ;
- une fork bomb, qui laisse le serveur sans ressources.
Quand elle trouve l'un de ces motifs, le code n'est pas enregistré, et le message indique où et à quelle ligne, par exemple : « Le code n'a pas été enregistré : « importer.py », ligne 12, contient un programme téléchargé depuis Internet et exécuté aussitôt. »
Les paquets Python des scripts
Avant d'installer les dépendances d'un script (voir Dépendances et fichiers), Keplin compare les paquets qui vont être installés, y compris leurs dépendances, avec la liste publique des paquets malveillants de l'OpenSSF. Un paquet de cette liste n'est pas installé, et le message indique lequel et pourquoi.
Sans accès à la liste (par exemple, sur un serveur sans Internet), l'installation continue.
Questions fréquentes
Le test indique que le serveur n'a pas reconnu le fichier EICAR. L'analyse est désactivée dans ce service, ou l'antivirus signale les fichiers infectés d'une façon que Keplin ne connaît pas. Vérifiez le service avec l'administrateur de l'antivirus.
Le test indique que l'antivirus a aussi bloqué le fichier sain. Avec cette configuration, l'antivirus bloquerait tous les fichiers. Vérifiez la configuration du service.
L'antivirus a été arrêté. Les fichiers envoyés entre-temps sont-ils restés sans analyse ? Ils sont restés en attente d'analyse et sont analysés au retour de l'antivirus. Le compteur En attente d'analyse indique combien il en reste.