Antivirus
Een antivirus via ICAP koppelen, wat er met een besmet bestand gebeurt, de quarantaine, en de controles van de code van de apps en van de Python-pakketten.
De bestanden die in de apps terechtkomen, komen van buiten: bijlagen die gebruikers uploaden, documenten die scripts ontvangen, geïmporteerde pakketten. Met een gekoppelde antivirus wordt elk bestand gecontroleerd voordat het wordt opgeslagen, en een besmet bestand bereikt nooit de opslag van de app.
Keplin heeft geen eigen antivirus: het koppelt aan die van het bedrijf via ICAP, het protocol dat serverantivirussen gemeen hebben (bijvoorbeeld ClamAV met c-icap).
Twee controles zijn niet afhankelijk van de antivirus en staan altijd aan: de code van de apps en de Python-pakketten van de scripts.
De antivirus koppelen
Alleen een beheerder wijzigt de antivirus.
- Open in de zijbalk Instellingen en, in de groep Platform, het onderdeel Antivirus.
- Typ bij Adres de ICAP-server:
icap://SERVER:1344, oficaps://SERVER:11344met TLS. - Klik op Diensten zoeken. De lijst Dienst bevat dan de antivirusdiensten die op die server antwoorden. Kies er een. Heeft de dienst een naam die Keplin niet kent, kies dan Ander pad en typ het pad dat de beheerder van de antivirus u geeft.
- Klik op Testen. Keplin stuurt het testbestand EICAR, dat elke antivirus als besmet herkent, en een schoon bestand. De test slaagt als de antivirus het eerste herkent en het tweede doorlaat, en het resultaat vertelt hoe de antivirus het besmette bestand meldde.
- Schakel Bestanden controleren met de antivirus in. De schakelaar gaat pas aan nadat de test is geslaagd.
- Klik op Opslaan.
Vervang het volgende:
SERVER: het IP-adres of de naam van de ICAP-server.
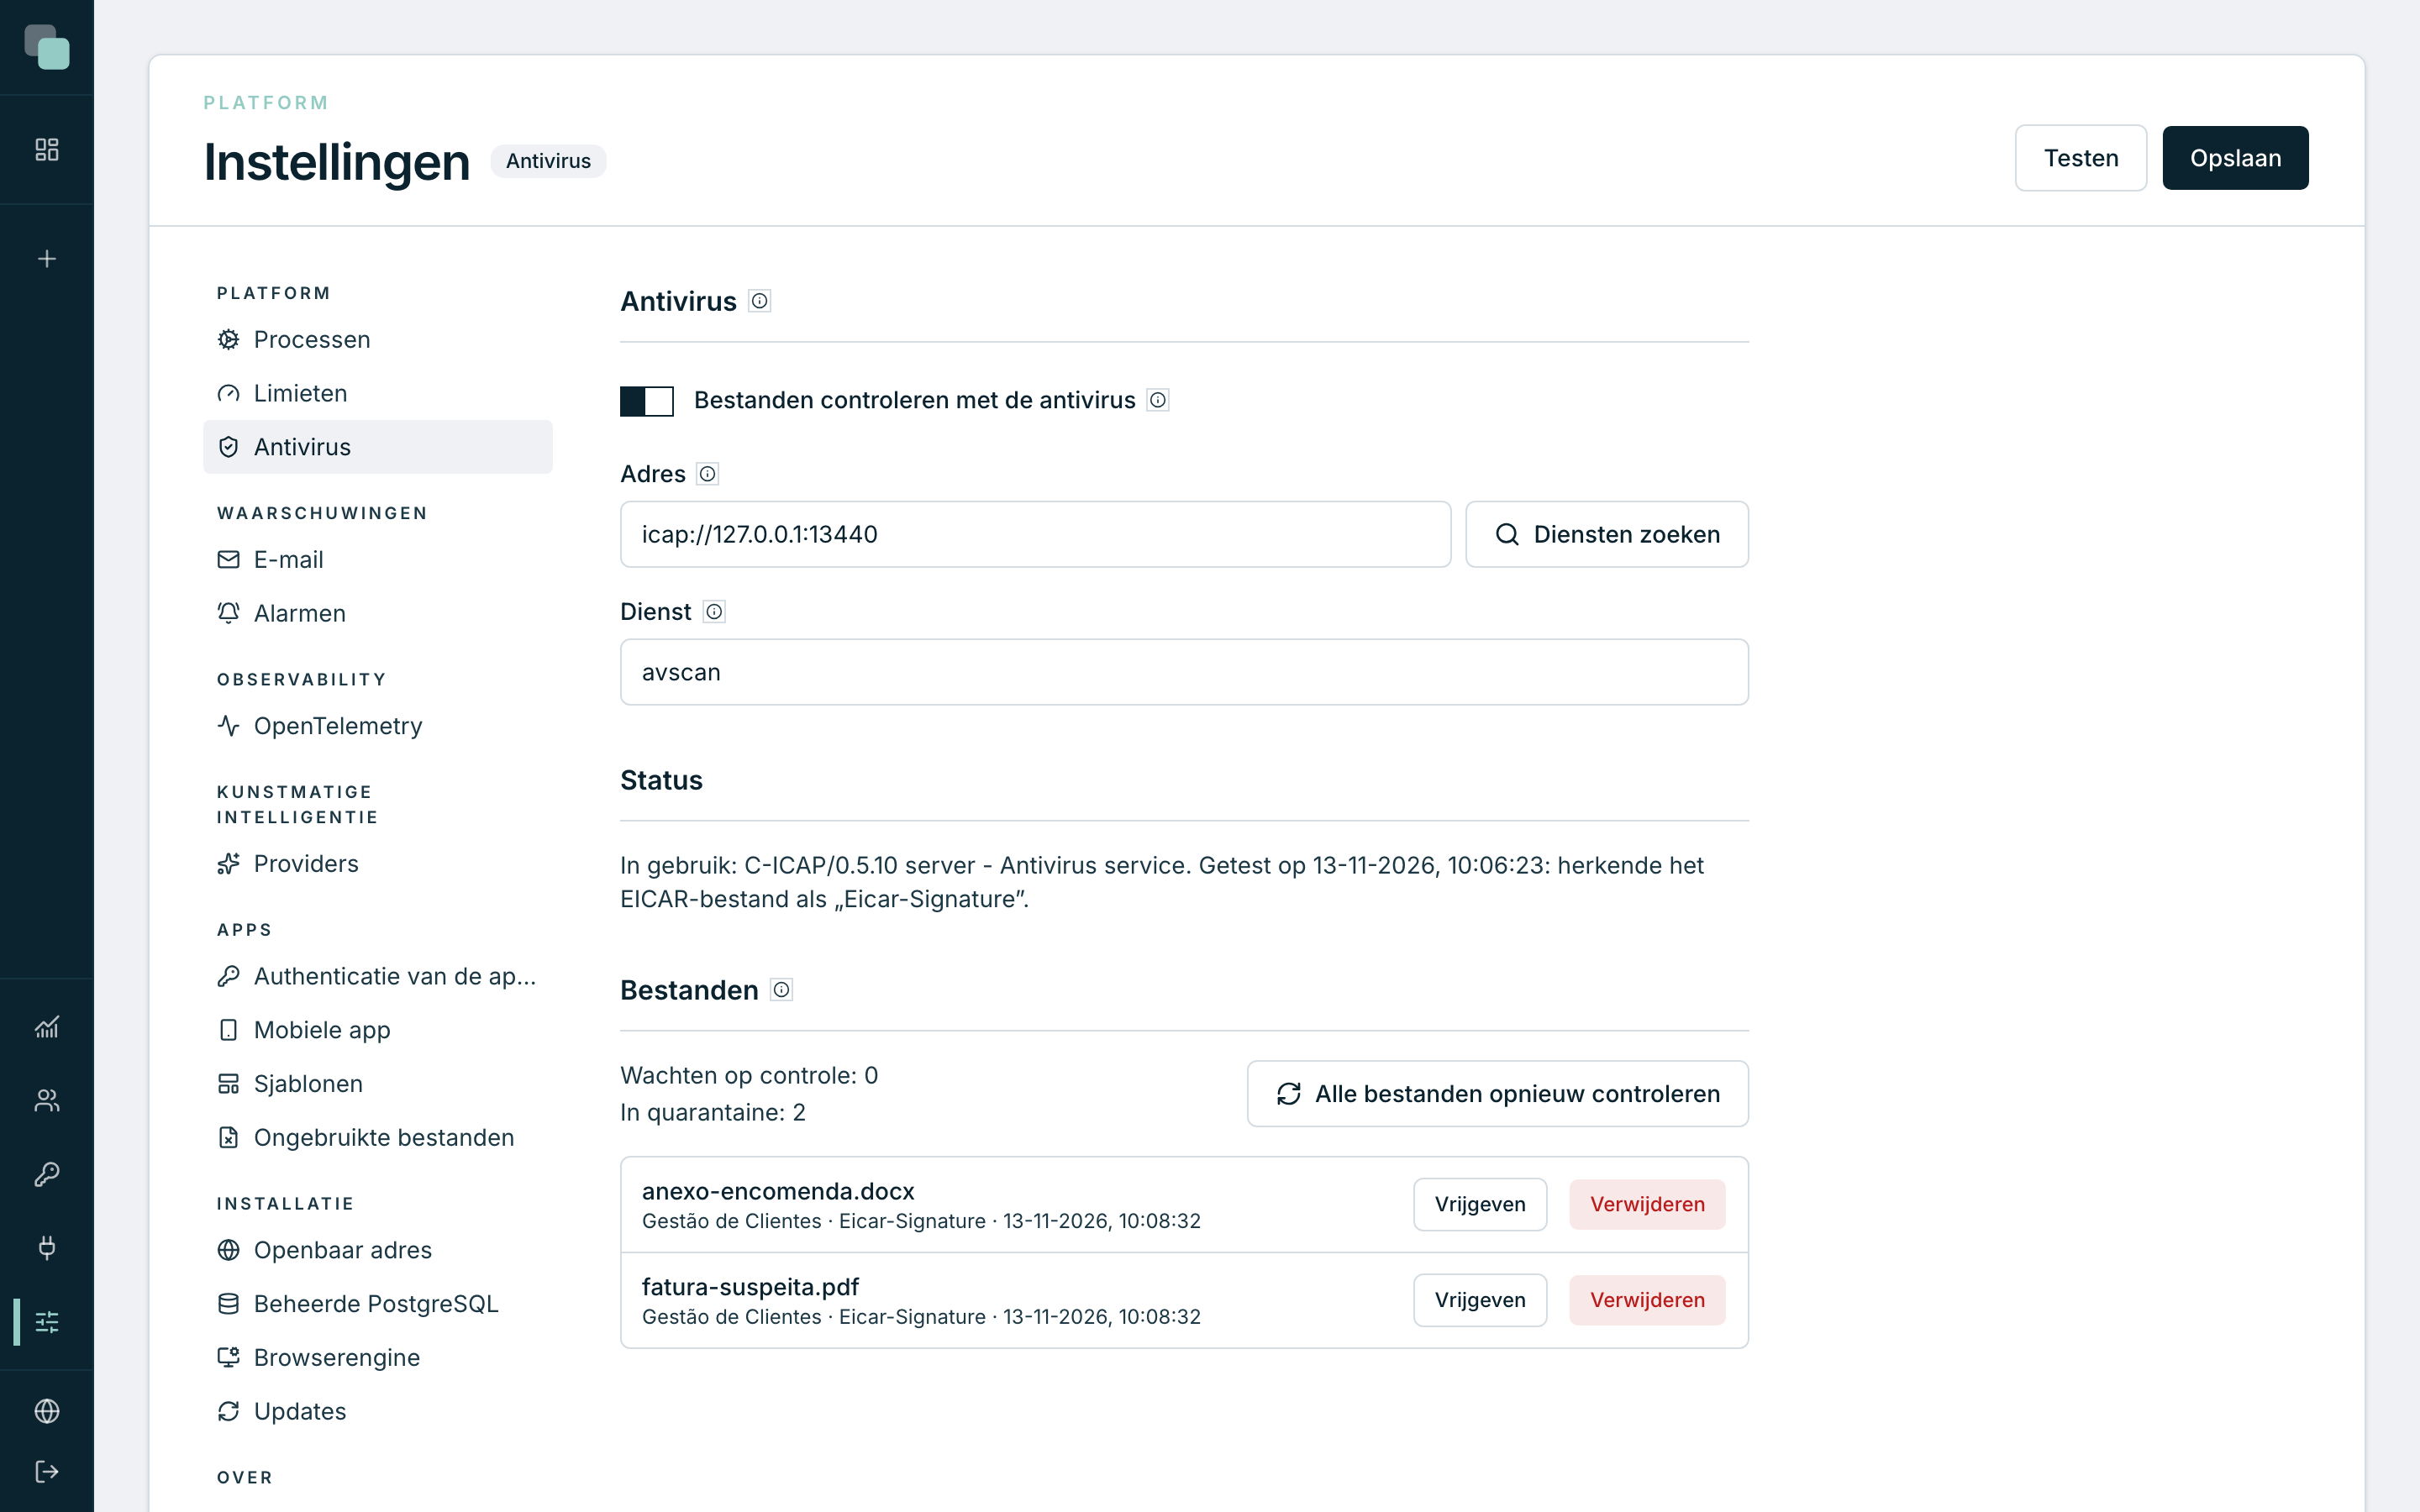
De Status zegt wat in gebruik is, bijvoorbeeld „In gebruik: DIENST. Getest op DATUM: herkende het EICAR-bestand als …”, of „Geen antivirus: bestanden worden niet gecontroleerd.”
Als de test mislukt, noemt het bericht de oorzaak: de naam die de server niet vindt, de poort die de verbinding weigert, de firewall die blokkeert, het certificaat dat niet wordt geaccepteerd, of een dienst die EICAR niet herkende.
Opmerking
In een installatie met meerdere tenants wordt de antivirus van de installatie in de backoffice ingesteld. In de Instellingen van elke tenant toont het onderdeel welke antivirus het platform gebruikt, en De antivirus van mijn bedrijf gebruiken laat de tenant de eigen antivirus gebruiken, mits de ICAP-server van het bedrijf verbindingen van het platform accepteert. Uitschakelen keert terug naar de antivirus van het platform.
Wat er met elk bestand gebeurt
Alle bestanden van de apps gaan door de antivirus: de bestanden die gebruikers op schermen en via de API's uploaden, de bestanden van de scripts en van de kunstmatige intelligentie, de afbeeldingen die naar de assets worden geüpload, de map van een script, geïmporteerde SQLite-databases en geïmporteerde app-pakketten.
| Resultaat | Wat er gebeurt |
|---|---|
| Schoon | Het bestand wordt opgeslagen. |
| Besmet | Het bestand wordt geweigerd en wordt nooit opgeslagen. Wie het stuurde, ziet het bericht met de naam van de dreiging, bijvoorbeeld: „Het bestand „factuur.pdf” is geweigerd: de antivirus vond „…”. Het bestand is niet opgeslagen.” |
| De antivirus antwoordt niet | Het bestand wordt opgeslagen en blijft wachten op controle. Het wordt op de achtergrond gecontroleerd zodra de antivirus terug is. Een gestopte antivirus stopt de apps niet. |
Elk geweigerd bestand wordt in de audit vastgelegd en waarschuwt per e-mail, via de alarmen van het platform (zie Waarschuwingen per e-mail).
De quarantaine
Bestanden die al zijn opgeslagen, worden op de achtergrond opnieuw gecontroleerd:
- de bestanden die wachten op controle;
- de bestanden van de laatste zeven dagen, wanneer de antivirus zijn handtekeningen bijwerkt, hoogstens één keer per dag;
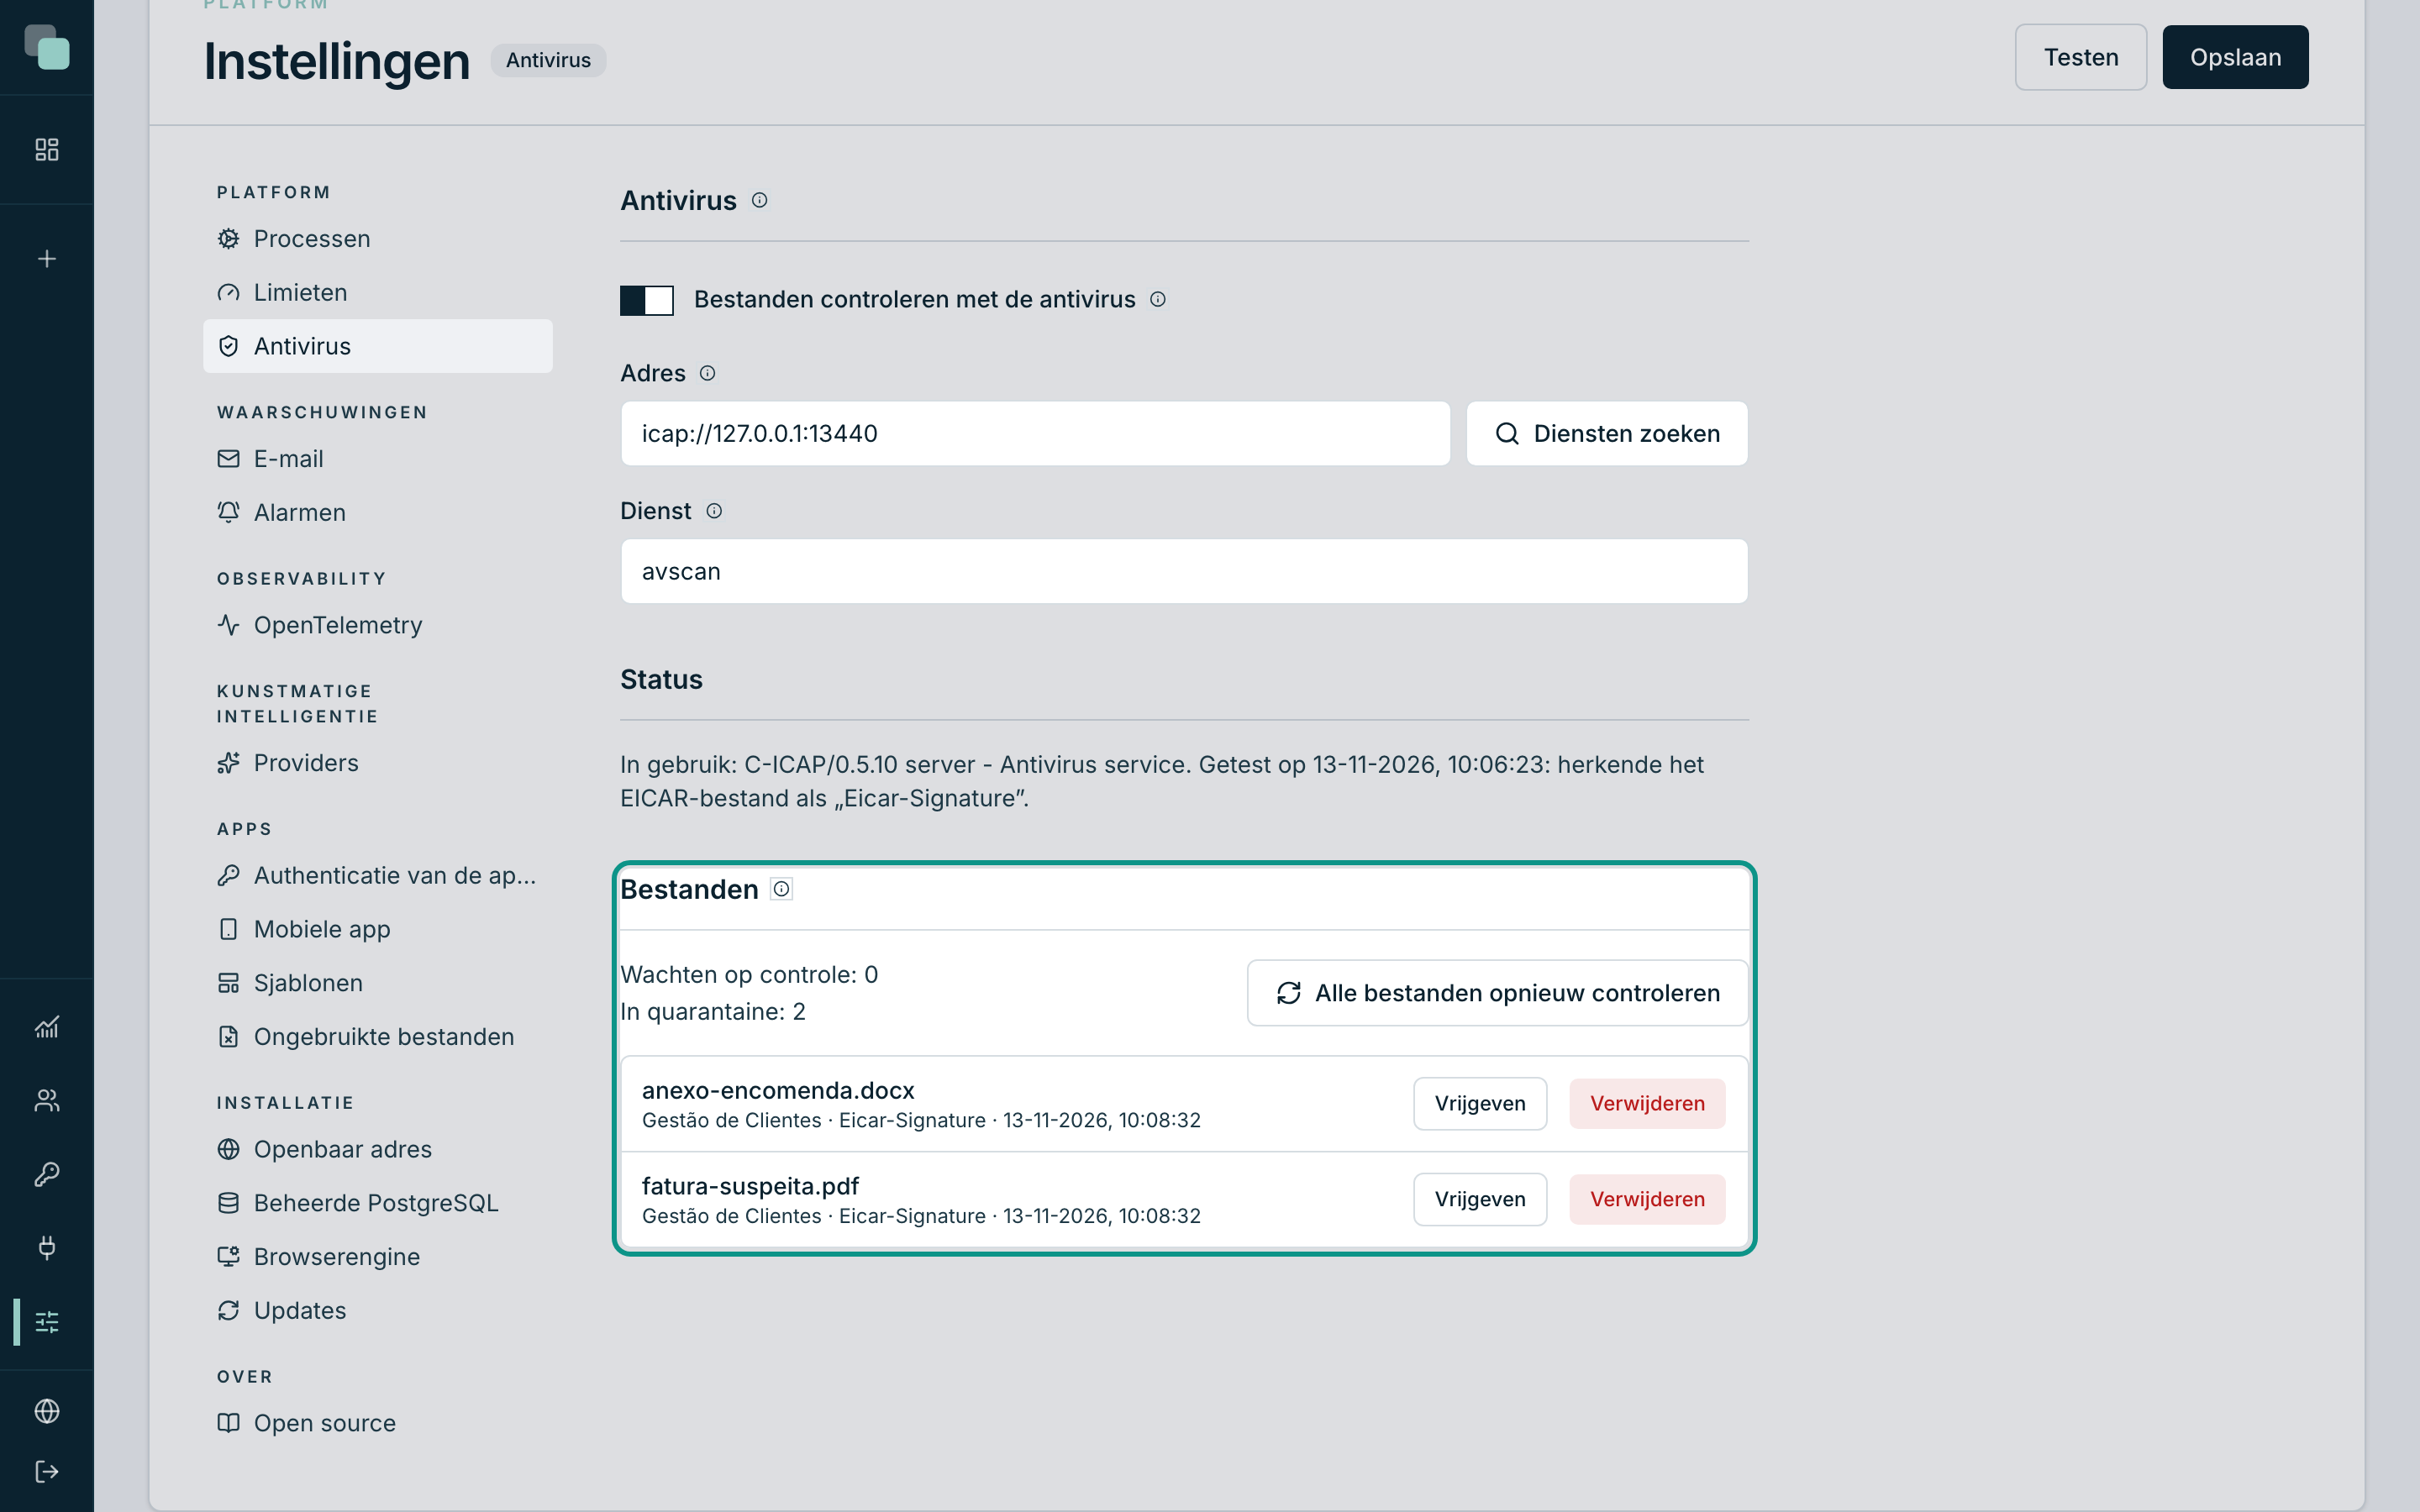
- alle bestanden, wanneer u op Alle bestanden opnieuw controleren klikt.
Een bestand dat pas bij een van deze controles besmet blijkt, gaat in quarantaine: het kan niet meer worden geopend of gedownload, en wie het opvraagt, ziet „Het bestand … staat in quarantaine: de antivirus vond … Neem contact op met de beheerder.” Het alarm waarschuwt per e-mail.
In het blok Bestanden van het onderdeel Antivirus staan de tellers Wachten op controle en In quarantaine en de lijst met bestanden in quarantaine, met de app, de dreiging en de datum. Bij elk bestand:
- Verwijderen haalt het bestand uit de opslag en uit de app. Dit kan niet ongedaan worden gemaakt.
- Vrijgeven geeft het bestand terug aan de apps. Geef het alleen vrij als u zeker weet dat de antivirus zich vergiste.
De code van de apps
De code van de apps wordt bij elk opslaan gecontroleerd: de scripts, de gebeurtenissen van de schermen, de lay-outs, de widgets, de workflows en de stappen van de API's. De controle zoekt alleen naar wat in een app geen legitiem gebruik heeft:
- een reverse shell, die een andere machine controle over de server geeft;
- het minen van cryptovaluta;
- een programma dat van internet wordt gedownload en meteen wordt uitgevoerd;
- code die in base64 is verborgen en wordt uitgevoerd;
- het lezen van de wachtwoorden of de rechten van het systeem;
- een forkbom, die de server zonder middelen laat.
Vindt de controle een van deze patronen, dan wordt de code niet opgeslagen, en het bericht noemt waar en op welke regel, bijvoorbeeld: „De code is niet opgeslagen: „importeren.py”, regel 12, bevat een programma dat van internet wordt gedownload en meteen wordt uitgevoerd.”
De Python-pakketten van de scripts
Voordat de afhankelijkheden van een script worden geïnstalleerd (zie Afhankelijkheden en bestanden), vergelijkt Keplin de pakketten die worden geïnstalleerd, inclusief hun afhankelijkheden, met de openbare OpenSSF-lijst van kwaadaardige pakketten. Een pakket van die lijst wordt niet geïnstalleerd, en het bericht noemt welk pakket en waarom.
Zonder toegang tot de lijst (bijvoorbeeld op een server zonder internet) gaat de installatie door.
Veelgestelde vragen
De test zegt dat de server het EICAR-bestand niet herkende. De controle staat uit in die dienst, of de antivirus meldt besmette bestanden op een manier die Keplin niet kent. Controleer de dienst met de beheerder van de antivirus.
De test zegt dat de antivirus ook het schone bestand blokkeerde. Met die configuratie zou de antivirus alle bestanden blokkeren. Controleer de configuratie van de dienst.
De antivirus was gestopt. Zijn de bestanden die in de tussentijd zijn verstuurd, ongecontroleerd gebleven? Ze wachten op controle en worden gecontroleerd als de antivirus terug is. De teller Wachten op controle toont hoeveel er nog zijn.