Antivirus
Koble til et antivirus via ICAP, hva som skjer med en infisert fil, karantenen og kontrollene av appenes kode og av Python-pakkene.
Filene som kommer inn i appene, kommer utenfra: vedlegg som brukere laster opp, dokumenter som skript mottar, importerte pakker. Med et tilkoblet antivirus kontrolleres hver fil før den lagres, og en infisert fil når aldri appens lagring.
Keplin har ikke eget antivirus: det kobler seg til firmaets antivirus via ICAP, protokollen som serverantivirus har felles (for eksempel ClamAV med c-icap).
To kontroller avhenger ikke av antiviruset og er alltid på: appenes kode og skriptenes Python-pakker.
Koble til antiviruset
Bare en administrator endrer antiviruset.
- Åpne Innstillinger i sidefeltet og delen Antivirus i gruppen Plattform.
- Skriv ICAP-serveren under Adresse:
icap://SERVER:1344, ellericaps://SERVER:11344med TLS. - Klikk på Finn tjenester. Listen Tjeneste inneholder da antivirustjenestene som svarer på serveren. Velg én. Hvis tjenesten har et navn som Keplin ikke kjenner, velger du Annen sti og skriver stien som antivirusets administrator oppgir.
- Klikk på Test. Keplin sender testfilen EICAR, som alle antivirus gjenkjenner som infisert, og en ren fil. Testen bestås når antiviruset gjenkjenner den første og slipper gjennom den andre, og resultatet viser hvordan antiviruset rapporterte den infiserte filen.
- Slå på Kontroller filene med antivirus. Bryteren kan bare slås på etter at testen er bestått.
- Klikk på Lagre.
Erstatt følgende:
SERVER: IP-adressen eller navnet på ICAP-serveren.
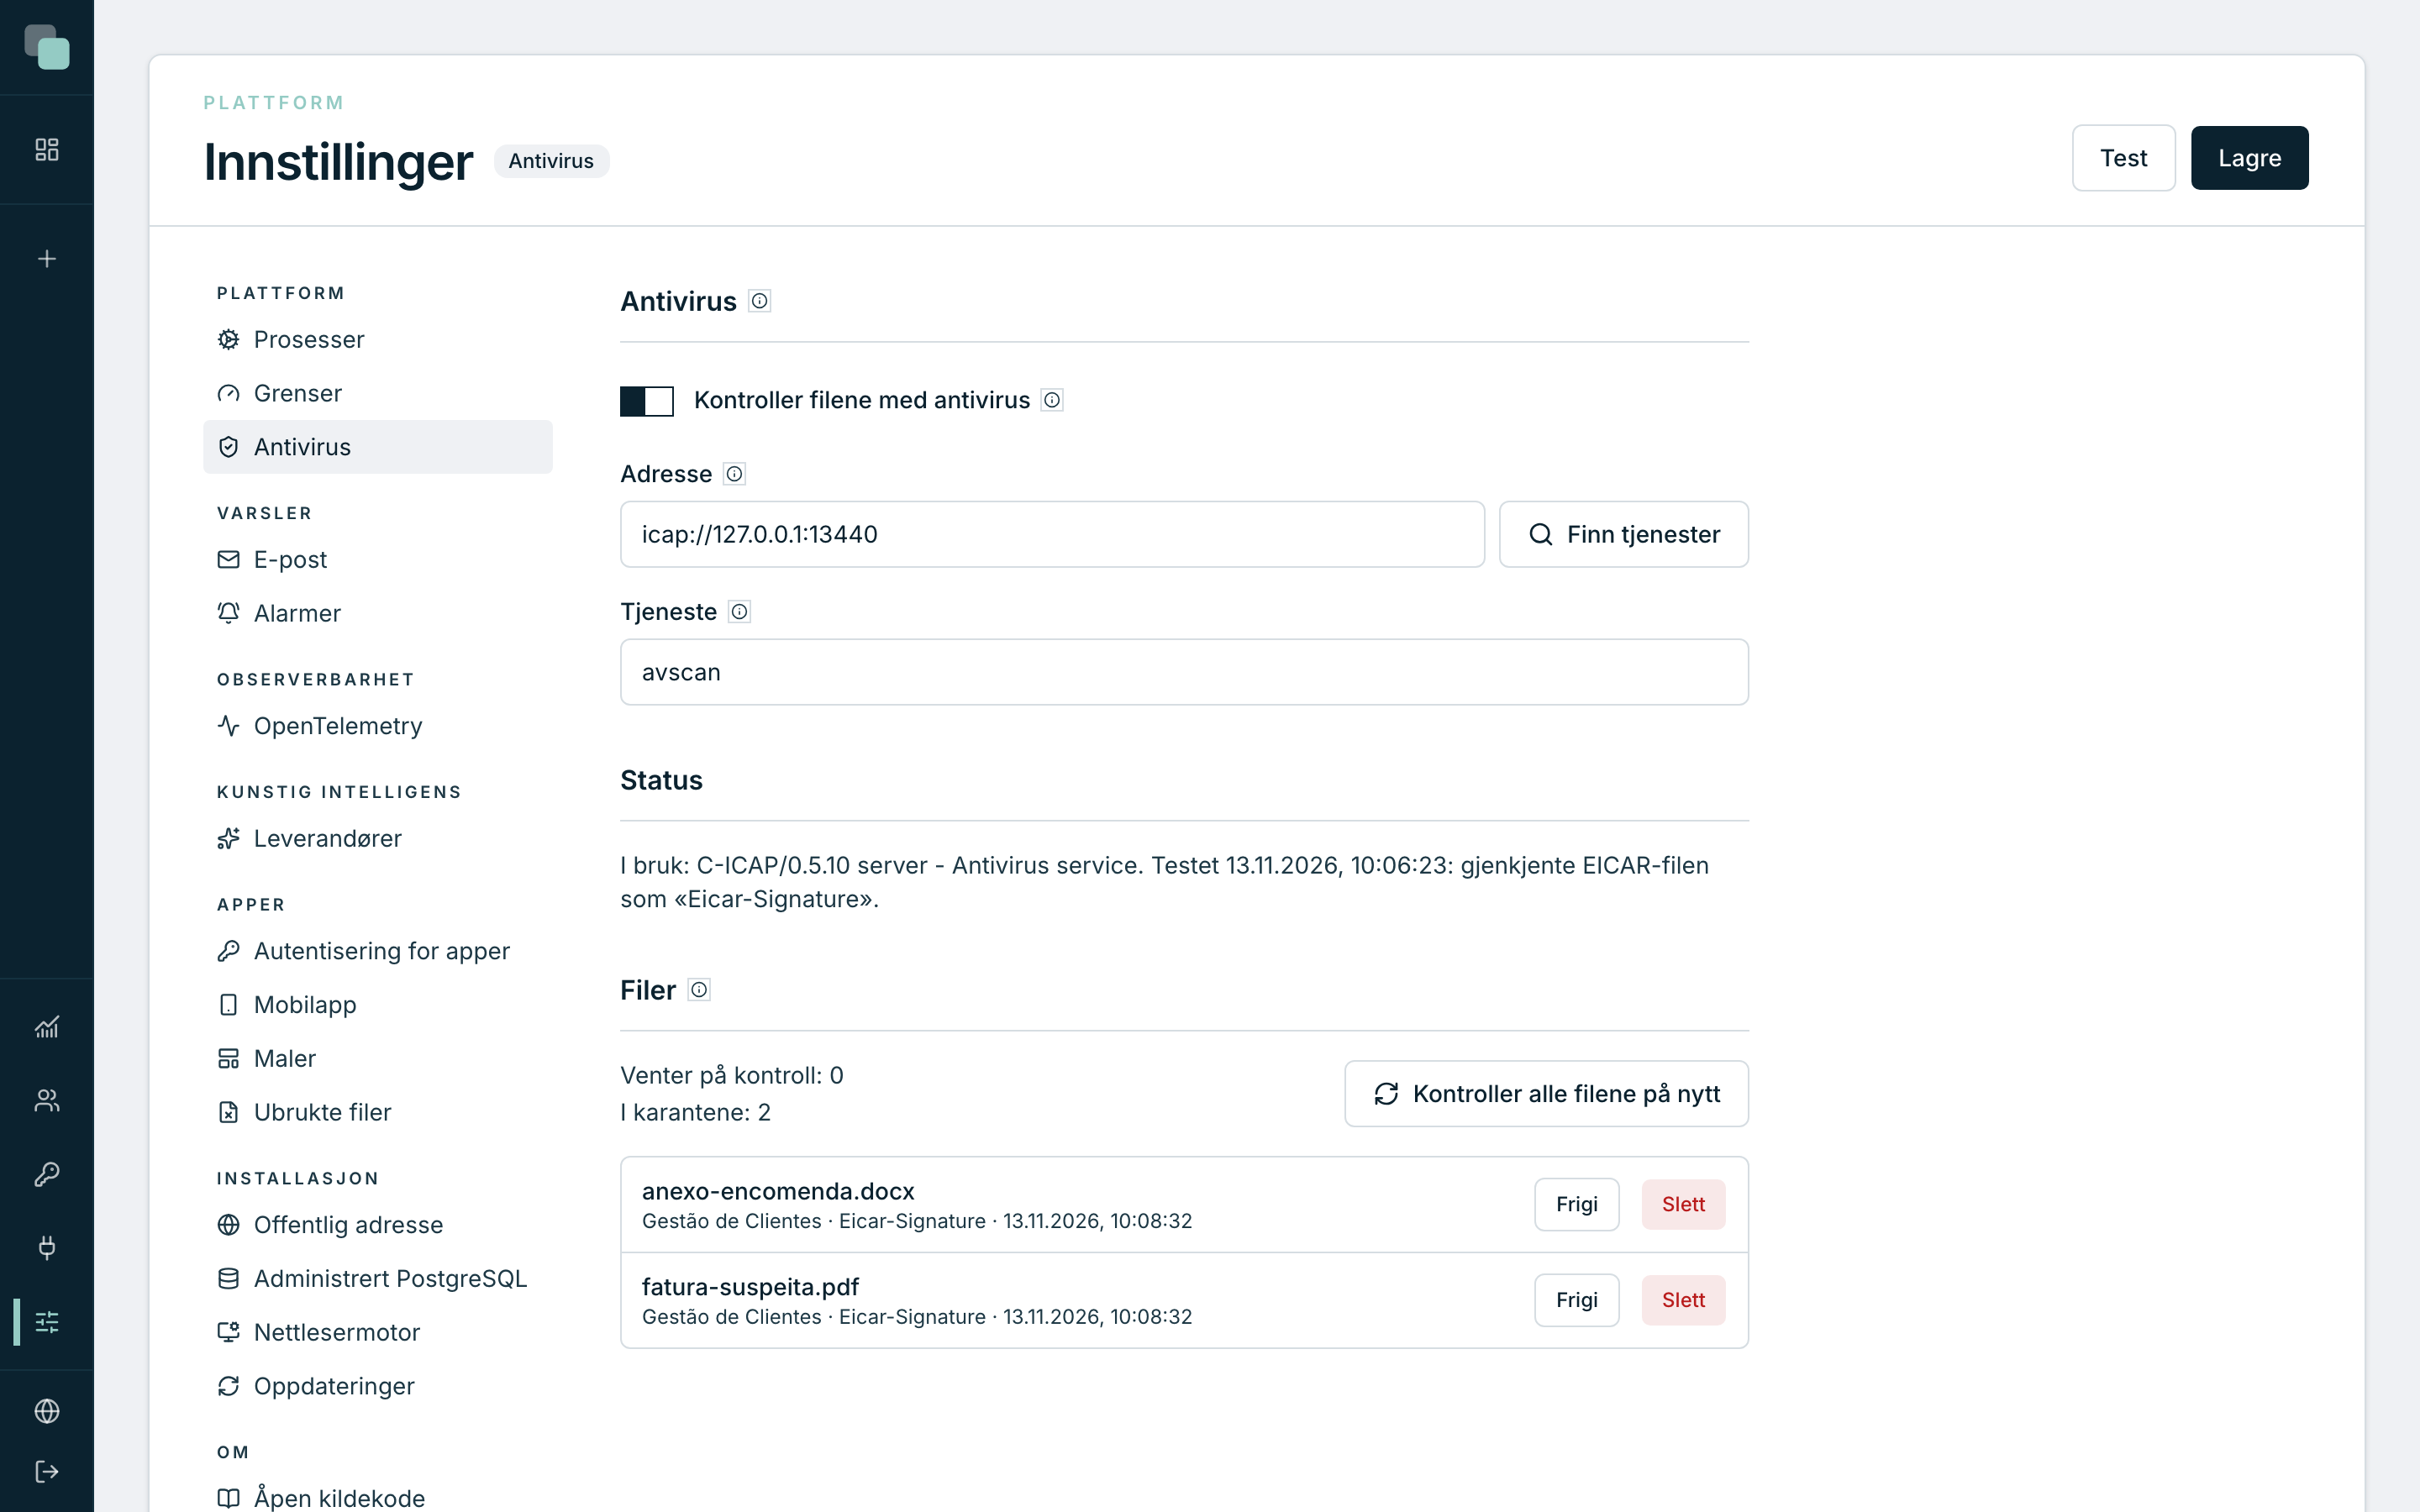
Status viser hva som er i bruk, for eksempel «I bruk: TJENESTE. Testet DATO: gjenkjente EICAR-filen som …» eller «Ingen antivirus: filene kontrolleres ikke.»
Når testen feiler, oppgir meldingen årsaken: et navn som serveren ikke finner, en port som avviser tilkoblingen, en brannmur som blokkerer, et sertifikat som ikke godtas, eller en tjeneste som ikke gjenkjente EICAR.
Merk
I en installasjon med flere tenanter konfigureres installasjonens antivirus i backoffice. I hver tenants Innstillinger viser delen plattformens antivirus, og Bruk bedriftens antivirus lar tenanten bruke sitt eget, forutsatt at bedriftens ICAP-server godtar tilkoblinger fra plattformen. Å slå det av går tilbake til plattformens antivirus.
Hva som skjer med hver fil
Alle appenes filer går gjennom antiviruset: filene som brukere laster opp på skjermer og via API-ene, skriptenes og den kunstige intelligensens filer, bildene som lastes opp til ressursene, mappen til et skript, importerte SQLite-databaser og importerte apppakker.
| Resultat | Hva som skjer |
|---|---|
| Ren | Filen lagres. |
| Infisert | Filen avvises og lagres aldri. Den som sendte den, ser meldingen med navnet på trusselen, for eksempel: «Filen «faktura.pdf» ble avvist: antivirus fant «…». Filen ble ikke lagret.» |
| Antiviruset svarer ikke | Filen lagres og venter på kontroll. Den kontrolleres i bakgrunnen så snart antiviruset er tilbake. Et stoppet antivirus stopper ikke appene. |
Hver avvist fil registreres i revisjonen og varsler på e-post, via plattformens alarmer (se Varsler på e-post).
Karantenen
Filer som allerede er lagret, kontrolleres på nytt i bakgrunnen:
- de som venter på kontroll;
- de fra de siste sju dagene, når antiviruset oppdaterer signaturene sine, høyst én gang per dag;
- alle, når du klikker på Kontroller alle filene på nytt.
En fil som først viser seg å være infisert ved en av disse kontrollene, havner i karantene: den kan ikke lenger åpnes eller lastes ned, og den som ber om den, ser «Filen … er i karantene: antivirus fant … Kontakt administratoren.» Alarmen varsler på e-post.
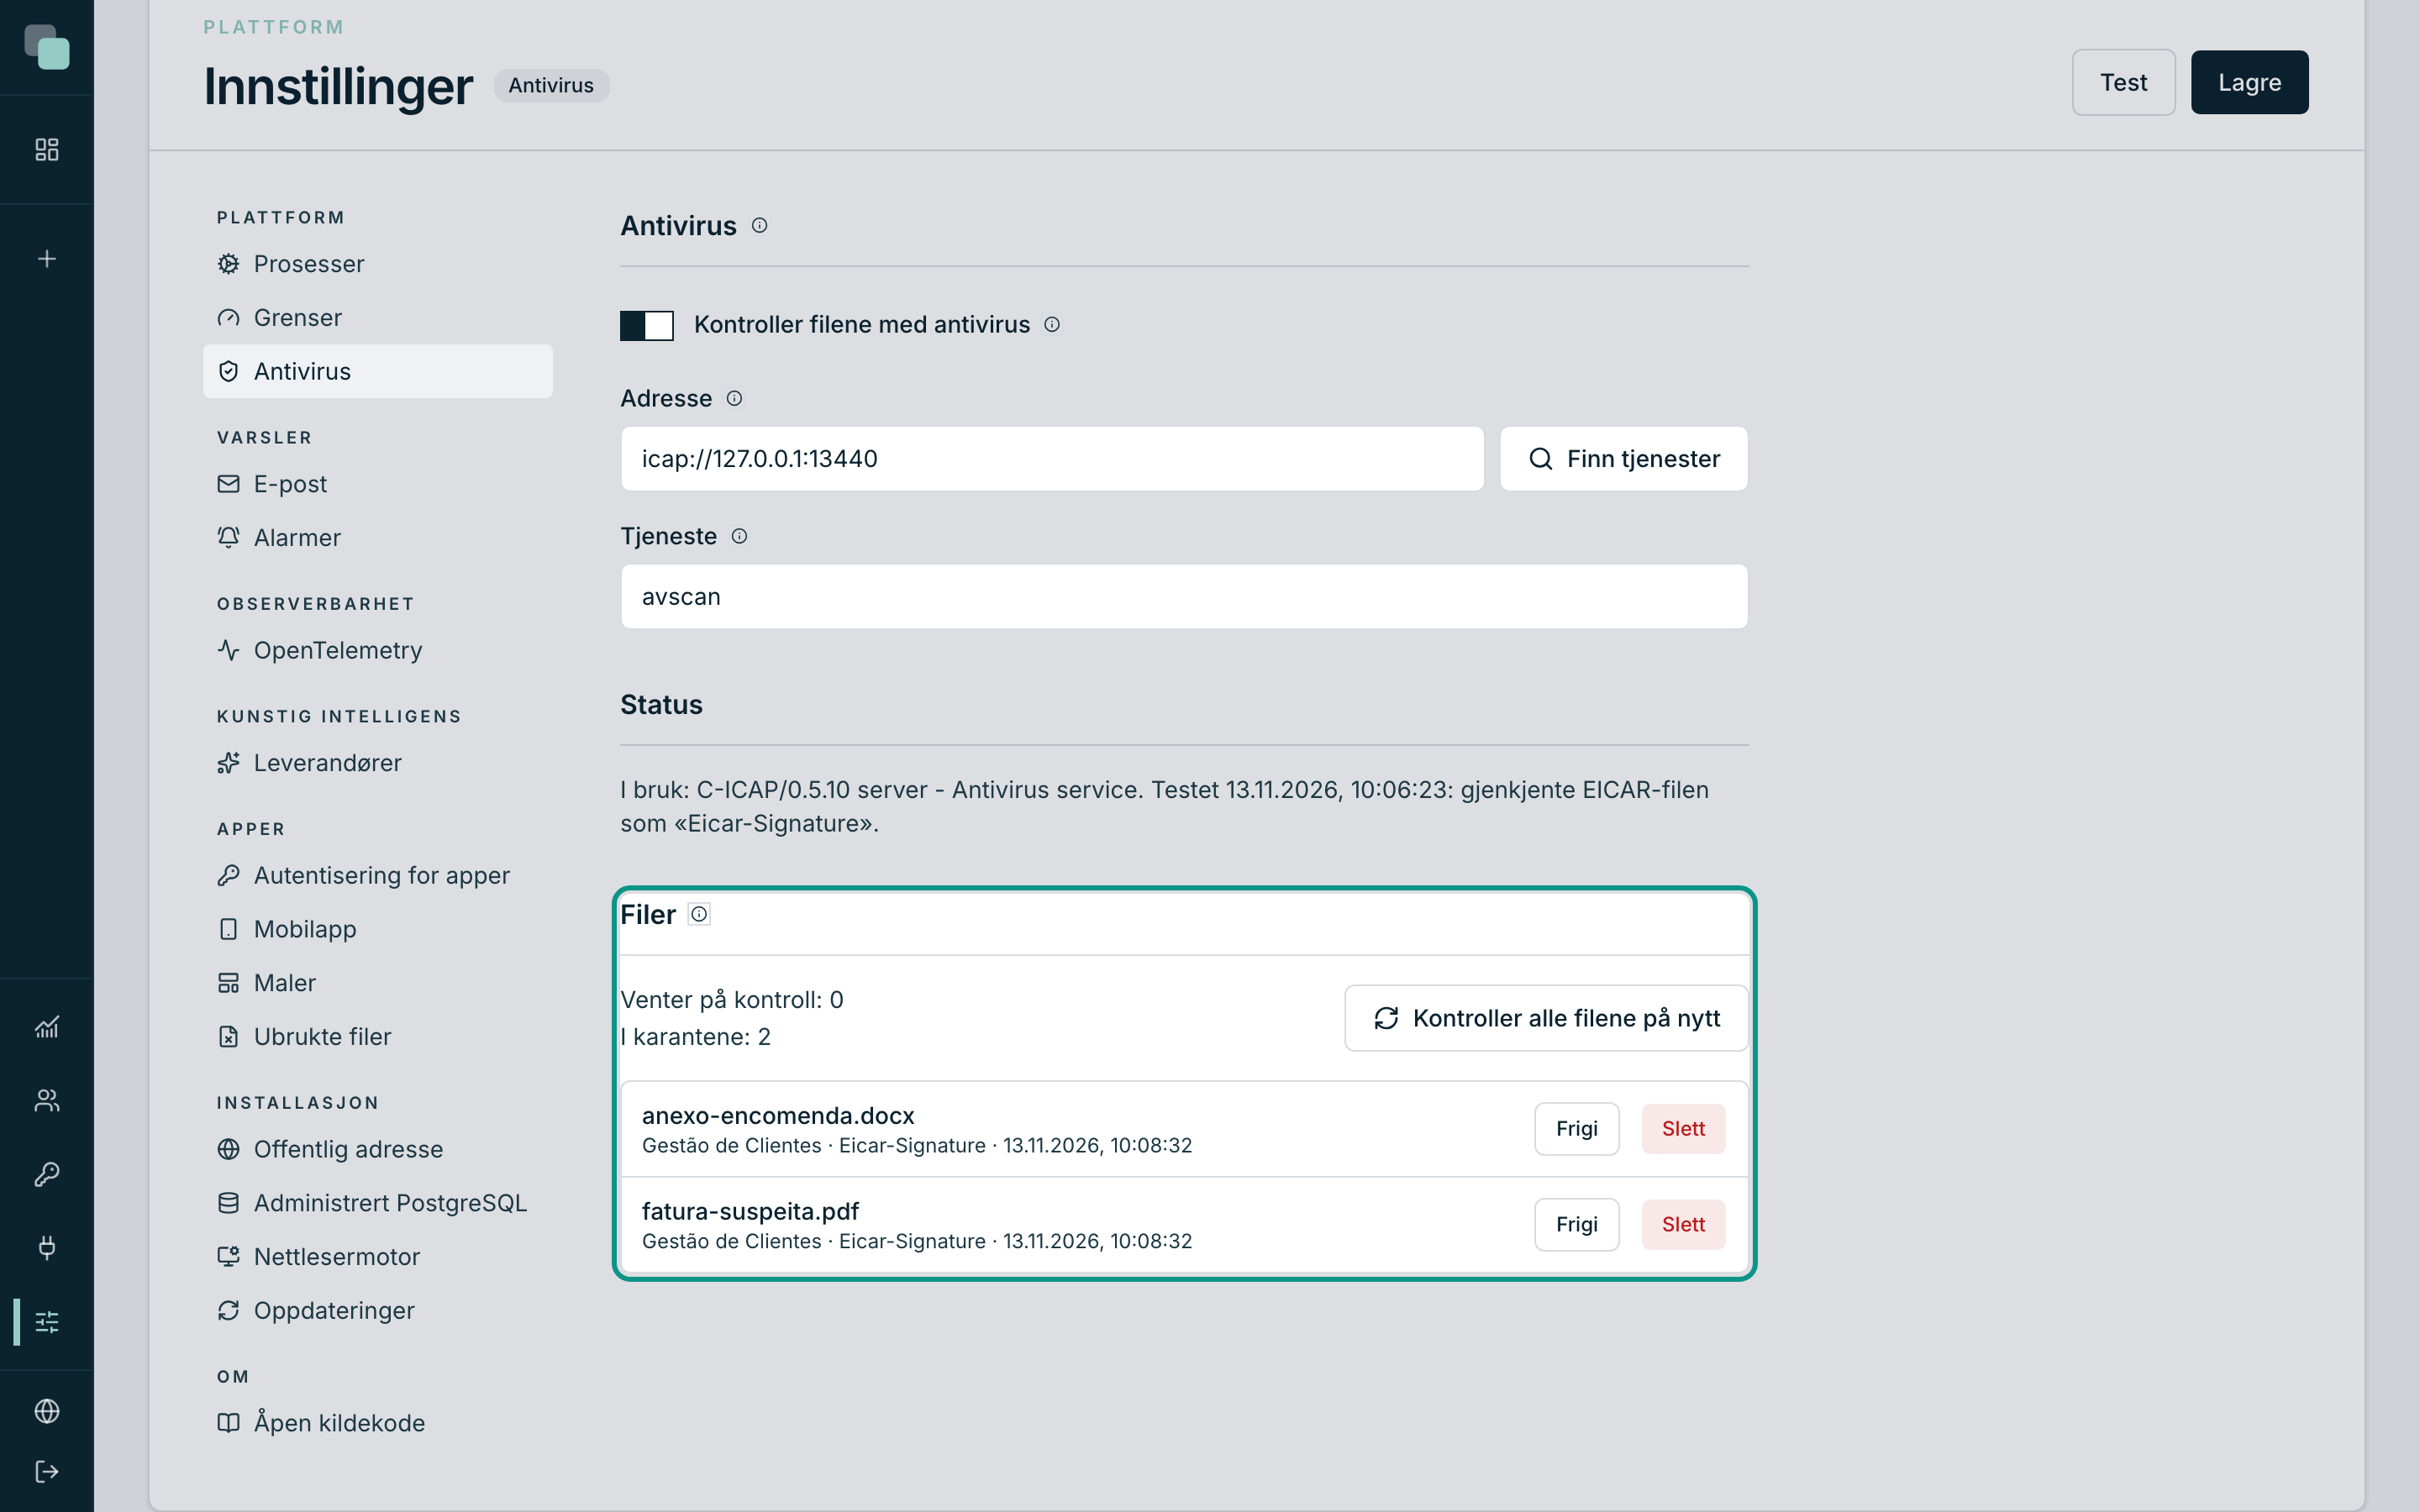
I blokken Filer i delen Antivirus finner du tellerne Venter på kontroll og I karantene og listen over filer i karantene, med appen, trusselen og datoen. For hver fil:
- Slett fjerner filen fra lagringen og fra appen. Det kan ikke angres.
- Frigi gir filen tilbake til appene. Frigi den bare hvis du er sikker på at antiviruset tok feil.
Appenes kode
Appenes kode kontrolleres hver gang den lagres: skriptene, skjermenes hendelser, oppsettene, widgetene, arbeidsflytene og API-enes steg. Kontrollen søker bare etter det som ikke har noen legitim bruk i en app:
- et omvendt skall, som gir en annen maskin kontroll over serveren;
- utvinning av kryptovaluta;
- et program som lastes ned fra internett og kjøres med en gang;
- kode som skjules i base64 og kjøres;
- lesing av systemets passord eller tillatelser;
- en prosessbombe, som etterlater serveren uten ressurser.
Når kontrollen finner et av disse mønstrene, lagres ikke koden, og meldingen oppgir hvor og på hvilken linje, for eksempel: «Koden ble ikke lagret: «importer.py», linje 12, inneholder et program som lastes ned fra internett og kjøres med en gang.»
Skriptenes Python-pakker
Før et skripts avhengigheter installeres (se Avhengigheter og filer), sammenligner Keplin pakkene som skal installeres, inkludert avhengighetene deres, med OpenSSFs offentlige liste over skadelige pakker. En pakke på listen installeres ikke, og meldingen oppgir hvilken og hvorfor.
Uten tilgang til listen (for eksempel på en server uten internett) fortsetter installasjonen.
Vanlige spørsmål
Testen sier at serveren ikke gjenkjente EICAR-filen. Kontrollen er slått av i den tjenesten, eller antiviruset rapporterer infiserte filer på en måte som Keplin ikke kjenner. Kontroller tjenesten med antivirusets administrator.
Testen sier at antiviruset også blokkerte den rene filen. Med den konfigurasjonen ville antiviruset blokkert alle filer. Kontroller tjenestens konfigurasjon.
Antiviruset var stoppet. Ble filene som ble sendt i mellomtiden, ikke kontrollert? De venter på kontroll og kontrolleres når antiviruset er tilbake. Telleren Venter på kontroll viser hvor mange som gjenstår.