Antivirus
Anslut ett antivirus via ICAP, vad som händer med en infekterad fil, karantänen och kontrollerna av apparnas kod och av Python-paketen.
Filerna som kommer in i apparna kommer utifrån: bilagor som användare laddar upp, dokument som skript tar emot, importerade paket. Med ett anslutet antivirus kontrolleras varje fil innan den sparas, och en infekterad fil når aldrig appens lagring.
Keplin har inget eget antivirus: det ansluter till företagets antivirus via ICAP, det protokoll som serverantivirus har gemensamt (till exempel ClamAV med c-icap).
Två kontroller beror inte på antiviruset och är alltid påslagna: apparnas kod och skriptens Python-paket.
Ansluta antiviruset
Bara en administratör ändrar antiviruset.
- Öppna Inställningar i sidofältet och avsnittet Antivirus i gruppen Plattform.
- Skriv ICAP-servern under Adress:
icap://SERVER:1344, ellericaps://SERVER:11344med TLS. - Klicka på Sök tjänster. Listan Tjänst innehåller då de antivirustjänster som svarar på servern. Välj en. Om tjänsten har ett namn som Keplin inte känner till väljer du Annan sökväg och skriver den sökväg som antivirusets administratör anger.
- Klicka på Testa. Keplin skickar testfilen EICAR, som alla antivirus känner igen som infekterad, och en ren fil. Testet godkänns när antiviruset känner igen den första och släpper igenom den andra, och resultatet visar hur antiviruset rapporterade den infekterade filen.
- Slå på Kontrollera filerna med antivirus. Reglaget kan bara slås på efter att testet har godkänts.
- Klicka på Spara.
Ersätt följande:
SERVER: ICAP-serverns IP-adress eller namn.
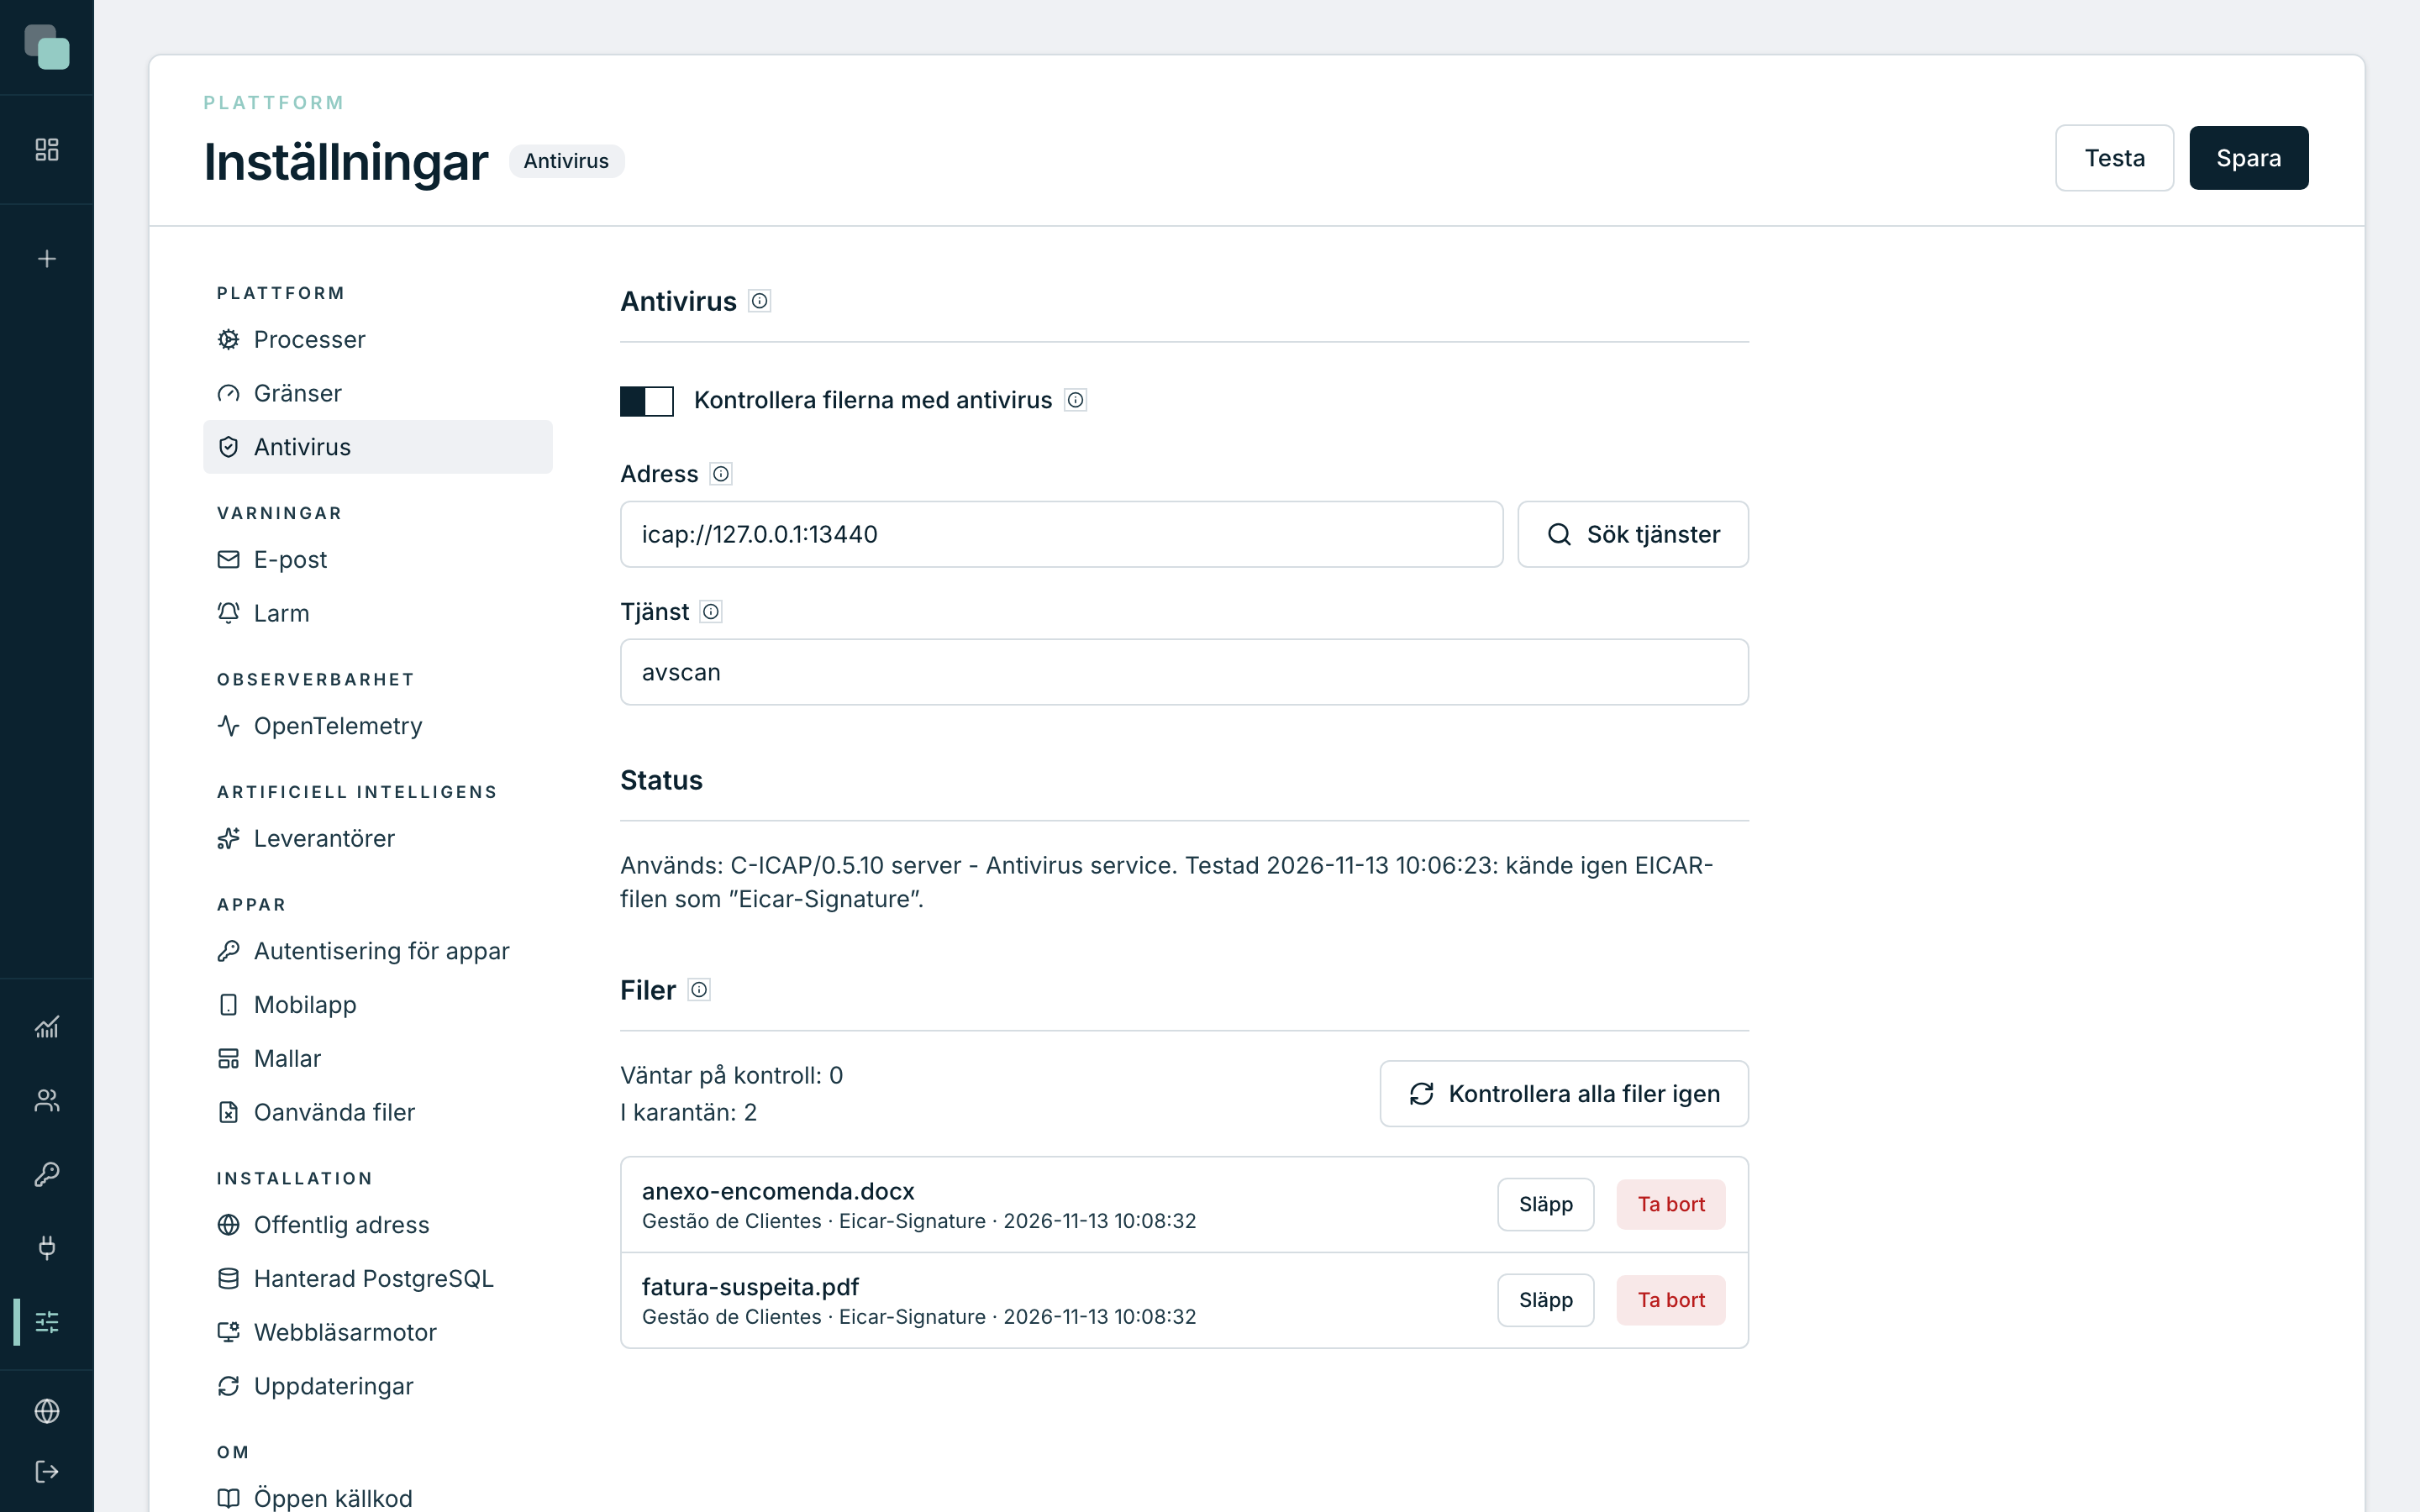
Status visar vad som används, till exempel ”Används: TJÄNST. Testad DATUM: kände igen EICAR-filen som …” eller ”Inget antivirus: filerna kontrolleras inte.”
När testet misslyckas anger meddelandet orsaken: ett namn som servern inte hittar, en port som vägrar anslutningen, en brandvägg som blockerar, ett certifikat som inte godkänns eller en tjänst som inte kände igen EICAR.
Obs
I en installation med flera tenanter konfigureras installationens antivirus i backoffice. I varje tenants Inställningar visar avsnittet plattformens antivirus, och Använd företagets antivirus låter tenanten använda sitt eget, förutsatt att företagets ICAP-server tar emot anslutningar från plattformen. Att stänga av det återgår till plattformens antivirus.
Vad som händer med varje fil
Alla apparnas filer går genom antiviruset: filerna som användare laddar upp på skärmar och via API:erna, skriptens och den artificiella intelligensens filer, bilderna som laddas upp till tillgångarna, ett skripts mapp, importerade SQLite-databaser och importerade apppaket.
| Resultat | Vad som händer |
|---|---|
| Ren | Filen sparas. |
| Infekterad | Filen avvisas och sparas aldrig. Den som skickade den ser meddelandet med hotets namn, till exempel: ”Filen ”faktura.pdf” avvisades: antivirus hittade ”…”. Filen sparades inte.” |
| Antiviruset svarar inte | Filen sparas och väntar på kontroll. Den kontrolleras i bakgrunden så snart antiviruset är tillbaka. Ett stoppat antivirus stoppar inte apparna. |
Varje avvisad fil registreras i granskningen och varnar via e-post, genom plattformens larm (se Larm via e-post).
Karantänen
Filer som redan har sparats kontrolleras igen i bakgrunden:
- de som väntar på kontroll;
- de från de senaste sju dagarna, när antiviruset uppdaterar sina signaturer, högst en gång per dag;
- alla, när du klickar på Kontrollera alla filer igen.
En fil som visar sig vara infekterad först vid en av dessa kontroller hamnar i karantän: den kan inte längre öppnas eller laddas ned, och den som begär den ser ”Filen … är i karantän: antivirus hittade … Kontakta administratören.” Larmet varnar via e-post.
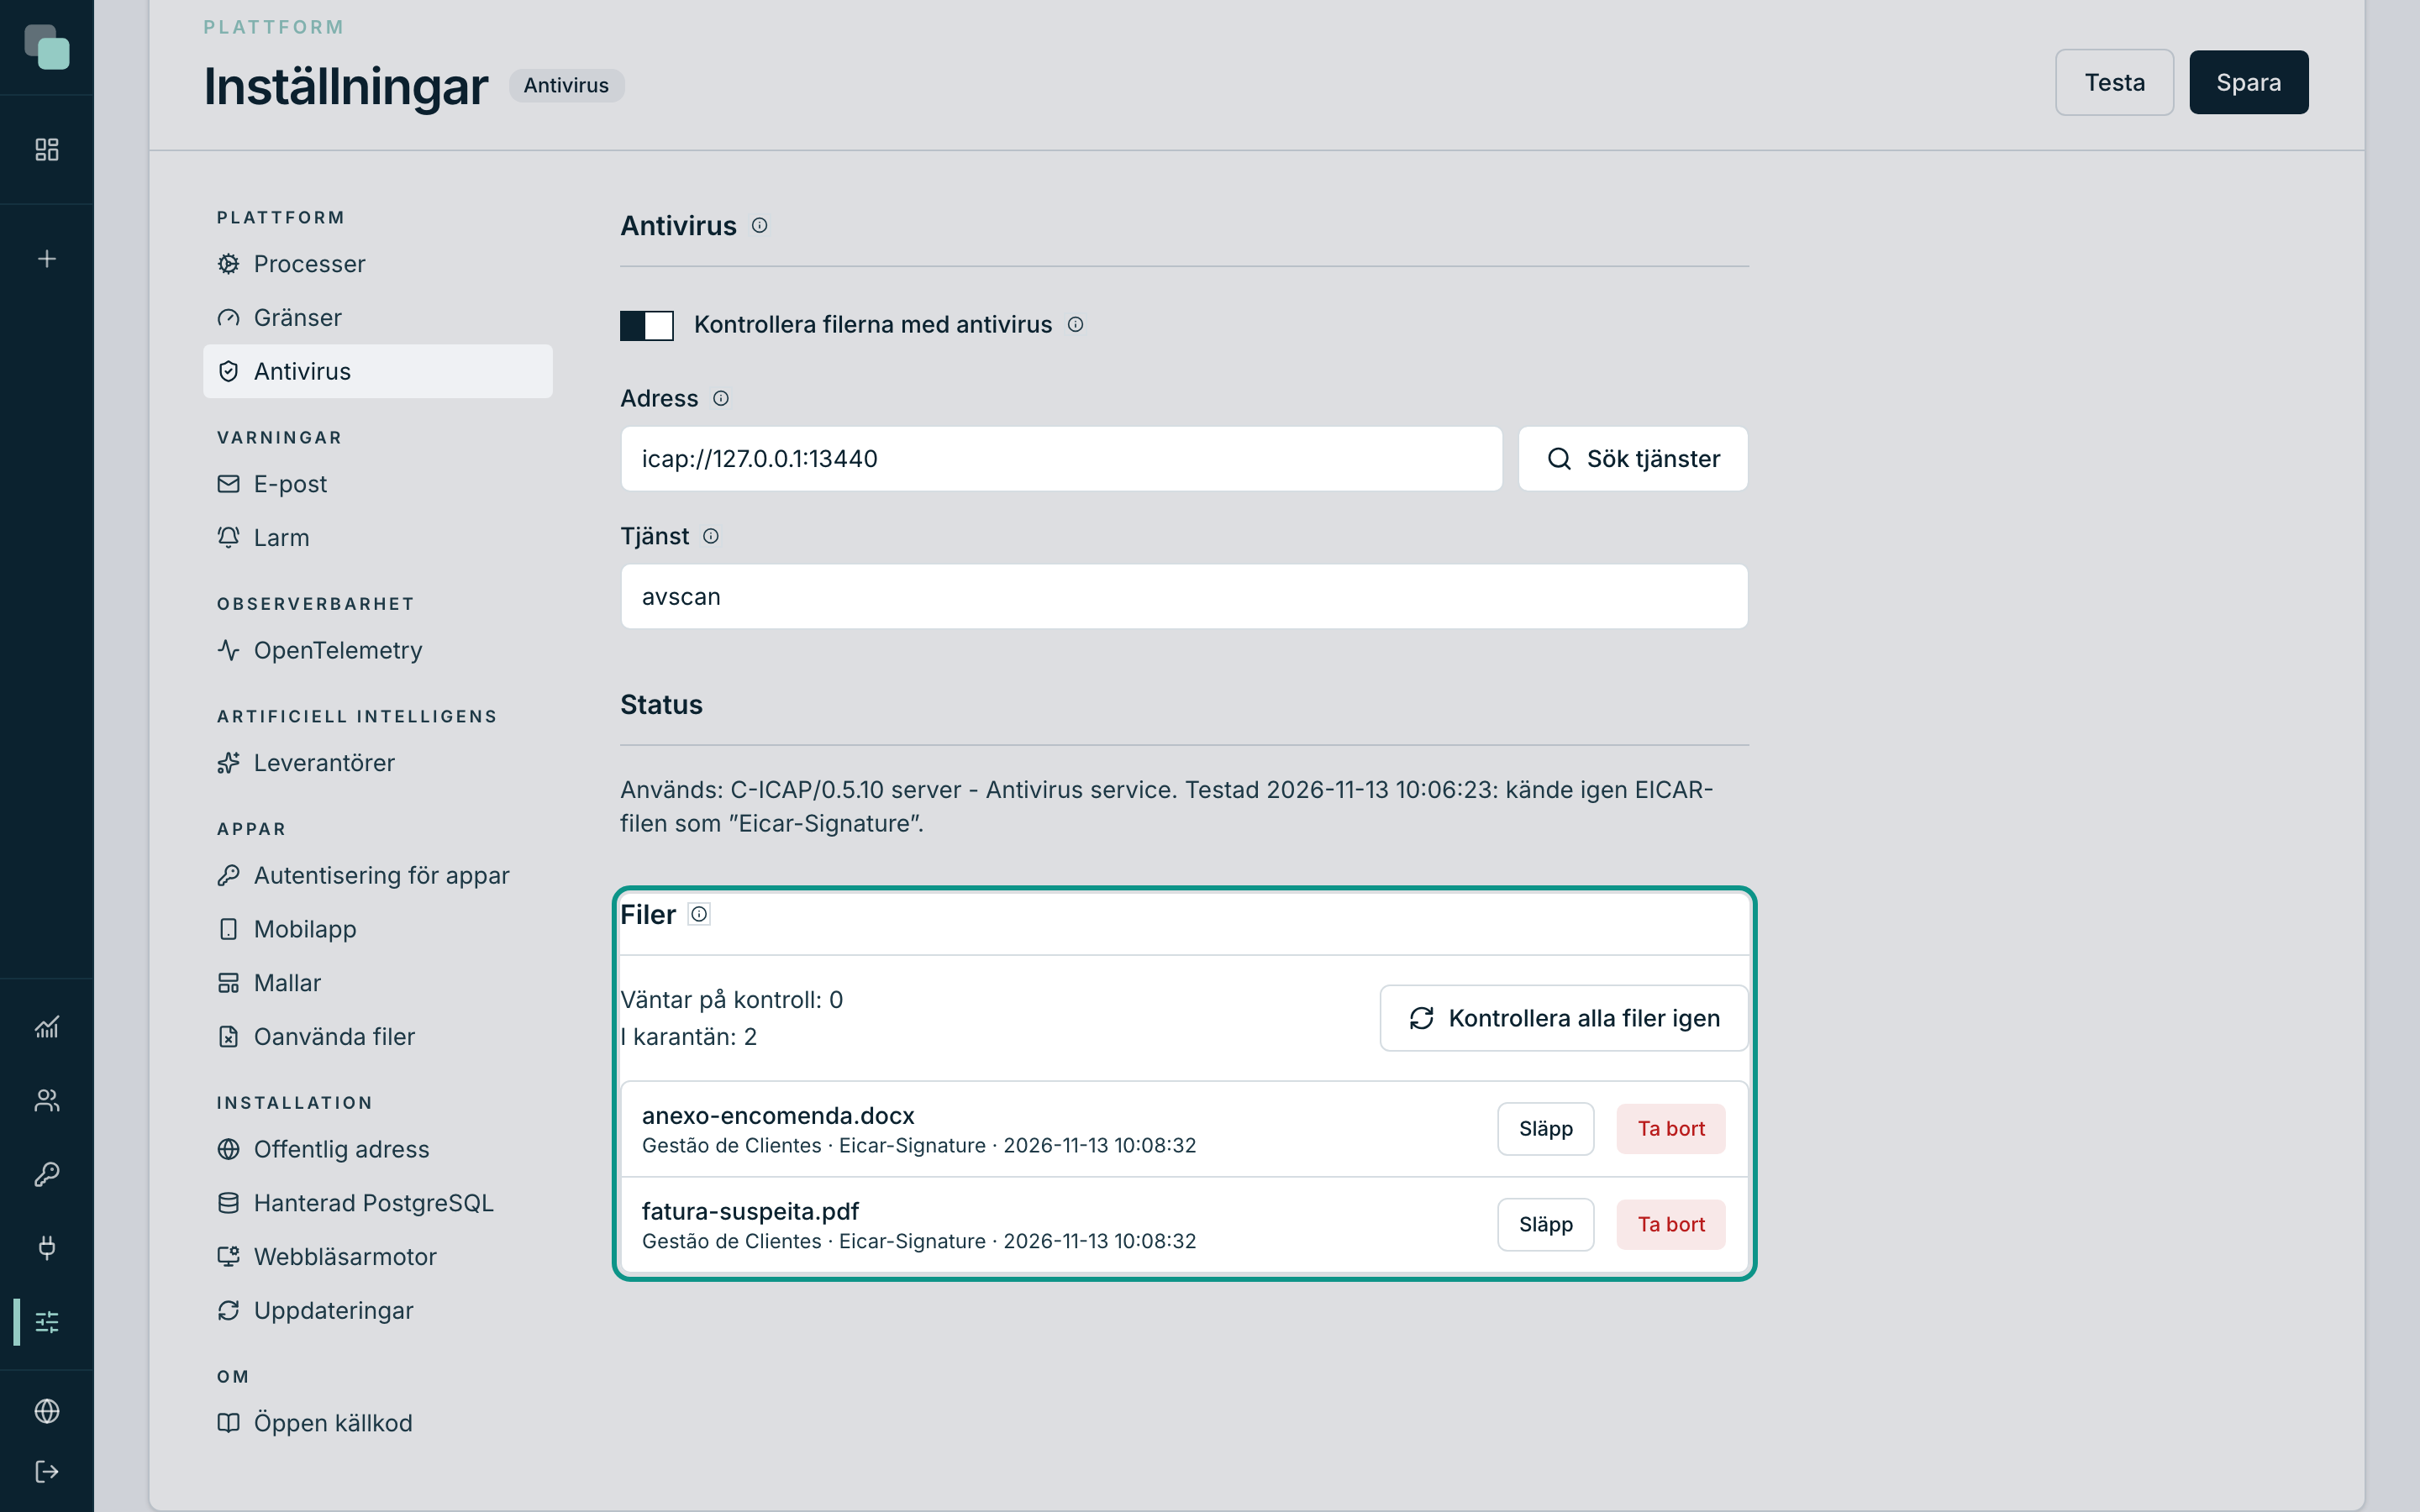
I blocket Filer i avsnittet Antivirus finns räknarna Väntar på kontroll och I karantän och listan över filer i karantän, med appen, hotet och datumet. För varje fil:
- Ta bort tar bort filen från lagringen och från appen. Det går inte att ångra.
- Släpp ger tillbaka filen till apparna. Släpp den bara om du är säker på att antiviruset tog fel.
Apparnas kod
Apparnas kod kontrolleras varje gång den sparas: skripten, skärmarnas händelser, layouterna, widgetarna, arbetsflödena och API:ernas steg. Kontrollen söker bara efter sådant som inte har någon legitim användning i en app:
- ett omvänt skal, som ger en annan dator kontroll över servern;
- utvinning av kryptovaluta;
- ett program som laddas ned från internet och körs direkt;
- kod som döljs i base64 och körs;
- läsning av systemets lösenord eller behörigheter;
- en processbomb, som lämnar servern utan resurser.
När kontrollen hittar något av dessa mönster sparas inte koden, och meddelandet anger var och på vilken rad, till exempel: ”Koden sparades inte: ”importera.py”, rad 12, innehåller ett program som laddas ned från internet och körs direkt.”
Skriptens Python-paket
Innan ett skripts beroenden installeras (se Beroenden och filer) jämför Keplin paketen som ska installeras, inklusive deras beroenden, med OpenSSF:s offentliga lista över skadliga paket. Ett paket på listan installeras inte, och meddelandet anger vilket och varför.
Utan åtkomst till listan (till exempel på en server utan internet) fortsätter installationen.
Vanliga frågor
Testet säger att servern inte kände igen EICAR-filen. Kontrollen är avstängd i den tjänsten, eller så rapporterar antiviruset infekterade filer på ett sätt som Keplin inte känner till. Kontrollera tjänsten med antivirusets administratör.
Testet säger att antiviruset även blockerade den rena filen. Med den konfigurationen skulle antiviruset blockera alla filer. Kontrollera tjänstens konfiguration.
Antiviruset var stoppat. Blev filerna som skickades under tiden okontrollerade? De väntar på kontroll och kontrolleras när antiviruset är tillbaka. Räknaren Väntar på kontroll visar hur många som återstår.